THIRD-PARTY INTELLIGENCE
협력사의 통보를 기다리지 않습니다
Third-Party Intelligence — 공급망·협력사·파트너 리스크 상시 모니터링
우리 조직 밖에서 시작되지만 결국 우리 문제가 되는 리스크를 먼저 봅니다. 랜섬웨어 갈취 사이트, 침해 공개 채널, 다크웹, 노출 인프라를 지속 모니터링해 공식 통보보다 며칠에서 몇 주 앞서 신호를 잡습니다.
- Third-Party Risk
- Supply Chain Risk
- Fourth-Party Risk
- Vendor Monitoring
- Ransomware Extortion
- Concentration Risk
- TPRM
핵심 요약
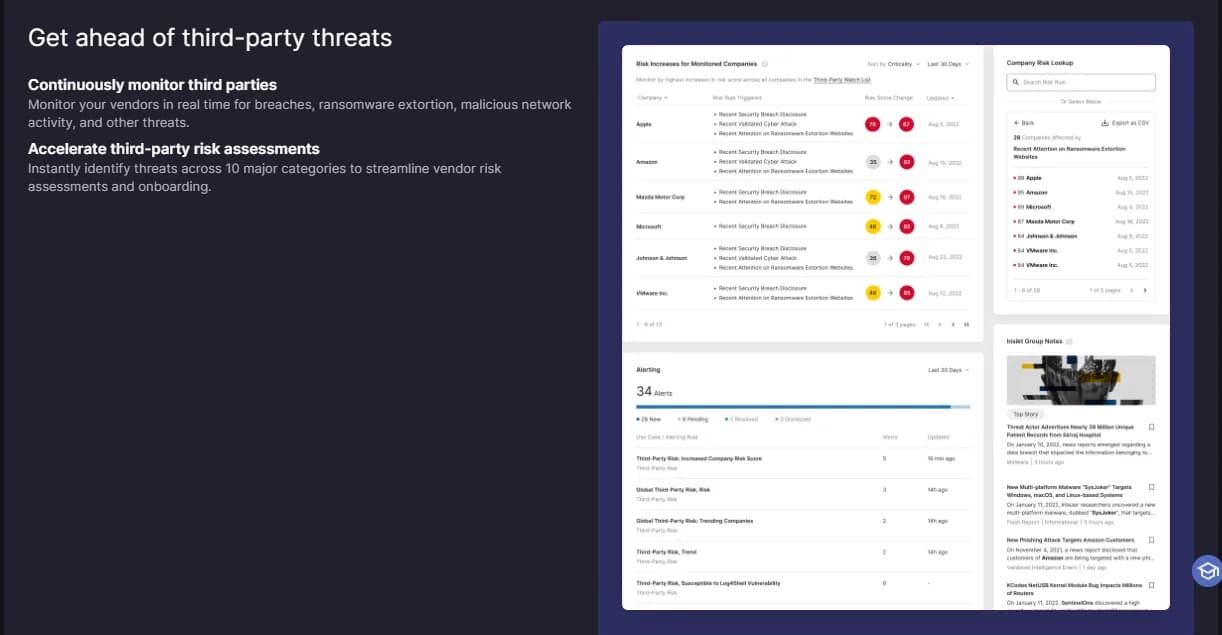
Recorded Future Third-Party Intelligence(글로벌 사이트 표기: Third-Party Risk)는 공급망·협력사·외주사·파트너사 등 조직과 연결된 제3자의 외부 리스크를 상시 모니터링하고 평가하는 인텔리전스 모듈입니다. 랜섬웨어 갈취 언급, 침해 공개, 자격증명 유출, 노출 인프라를 발생 즉시 포착하고, 비즈니스 중요도·심각도·위협 활동 기준으로 협력사와 이슈의 우선순위를 정해 보안·구매·감사·준법 조직에 공통 근거를 제공합니다.
최종 업데이트
공급망은 가장 현실적인 공격 경로입니다
우리 조직이 안전해도 공급망이 취약하면 전체 비즈니스는 안전하지 않습니다. 공급망 리스크는 더 이상 주변 이슈가 아니라 핵심 경영 리스크입니다.
우회 침투 경로
협력사 취약점을 통한 우회 침투, 외주 개발사·운영사 계정 탈취가 우리 시스템의 진입점이 됩니다.
공급망 간접 영향
랜섬웨어 피해를 입은 공급망을 통한 간접 영향, 다크웹에서 거래되는 제3자 유출 정보가 우리 데이터를 포함합니다.
연쇄 리스크
취약한 공급업체를 경유한 악성코드 유입, 규제 미준수나 보안 미성숙에 따른 연쇄 리스크가 계약 관계를 따라 전파됩니다.
통보는 항상 늦습니다
협력사가 공식 통보할 때쯤이면 파급 효과는 이미 우리 환경에 와 있습니다.
설문은 시점의 스냅샷입니다
연 1회 자기 보고는 제출 당시의 주장일 뿐, 이후 실제 보안 상태 변화를 반영하지 못합니다.
포스파티는 보이지 않습니다
협력사의 협력사가 공격받으면 그 영향은 결국 우리에게 옵니다. 공통 기술 의존도가 집중 리스크를 만듭니다.
모든 제3자가 아니라, 위험한 제3자를 먼저
협력사 관리를 일회성 점검이 아닌 지속형 위험관리 체계로 바꿉니다.
사전 식별
침해 사고 이전에 제3자 위험 신호를 탐지합니다. 랜섬웨어 갈취 사이트, 침해 공개 채널, 다크웹 포럼, 노출 인프라를 지속 모니터링해 협력사의 공식 통보보다 며칠에서 몇 주 앞서 경고를 확보합니다.
우선순위화
모든 업체가 아니라 고위험 대상 중심으로 관리합니다. 비즈니스 중요도, 심각도, 위협 활동을 기준으로 협력사·이슈·노출의 순서를 정해 대규모 포트폴리오에서 실질 리스크와 단순 위생 이슈를 분리합니다.
의사결정 지원
보안, 구매, 감사, 준법 조직에 공통 근거를 제공합니다. 기준 기반 평가와 증거, 나란히 비교, 경영진용 요약으로 계약 전 심사, RFP에서 저위험 대안 선택, 협력사 보안 주장의 검증이 가능합니다.
지속 모니터링
외부 노출, 침해 정황, 유출 사고, 랜섬웨어 피해를 상시 추적합니다. TPRM·GRC 플랫폼과 연동해 등급·경보·증거가 접수·평가·재평가 워크플로에 바로 들어갑니다.
취약점만이 아니라 침해·유출·평판·운영까지
제3자 리스크는 네 영역을 통합해 봐야 합니다.
| 영역 | 모니터링 항목 |
|---|---|
| 사이버 보안 리스크 | 외부 노출 자산, 알려진 취약점 노출, 악성 인프라 연관성, 침해 사고·보안 이벤트, 랜섬웨어 피해 정황, 다크웹 유출·언급 |
| 운영 리스크 | 서비스 중단 가능성, IT 운영 안정성 저하 징후, 핵심 시스템 의존 리스크 |
| 평판 리스크 | 언론·공개 채널의 부정 이슈, 보안 관리 미흡·개인정보보호 사고 |
| 규제 리스크 | 감사·규제 대응 취약성, 규제 미준수 징후 |
데이터 유출
협력사 관련 유출 사고와 다크웹 거래 정황
사고 보고서
침해 공개, 랜섬웨어 갈취 사이트 게시
도메인 남용·이메일 보안
타이포스쿼팅, SPF·DMARC 미비
취약한 인프라·웹 앱
고위험 CVE 노출 호스트, 웹 앱 보안 결함
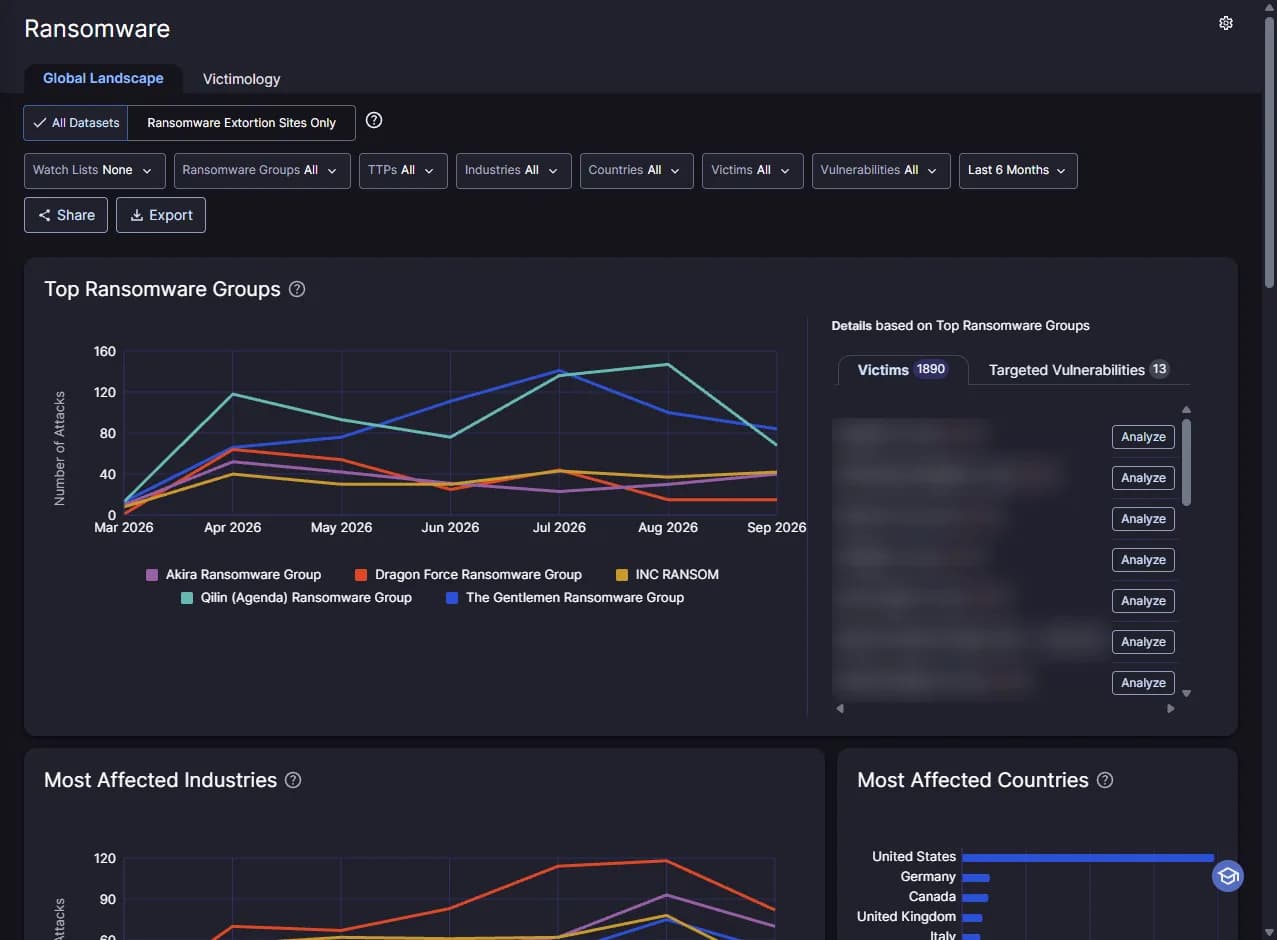
네 개의 탭으로 보는 공급망 리스크
조직과 연결된 제3자가 직면한 사이버 위험을 실시간으로 보여 주는 대시보드입니다. 태그와 기간(최근 7·30·90·180일)으로 필터링합니다.
- 01
개요 (Overview)
모니터링 대상 기업·제품 관련 주요 뉴스의 AI 인사이트 요약, 위험 점수가 오른 기업과 제품, Insikt Group의 최신 인텔리전스 노트를 한 화면에서 봅니다. 개체에 마우스를 올리면 위험 점수와 적용된 위험 규칙이 보입니다.
- 02
포트폴리오 위험 (Portfolio Risk)
모니터링 중인 모든 기업의 주요 리스크 지표와 새 위협 지표, 전반적 노출도의 증감 추세를 봅니다. 개별 기업이 아니라 공급망 생태계 전체의 추세를 파악하는 화면입니다.
- 03
벤치마킹 (Benchmarking)
특정 협력사가 동종 업계 대비 어떤 보안 성과를 내는지 비교해 평가에 맥락을 더합니다.
- 04
취약점 노출 (Vulnerability Exposure)
감시 목록의 기업 중 고위험 취약점에 노출된 곳을 식별하고, 영향받는 기술과 호스트의 세부 정보를 봅니다. 특정 CVE가 우리 공급망에 미치는 영향을 바로 좁힐 수 있습니다.
협력사 관리는 등록이 아니라 모니터링입니다
| 활용 영역 | 세부 내용 |
|---|---|
| 신규 협력사 리스크 검토 | 계약 전 외부에서 관측되는 보안 태세와 침해 이력을 확인해 진행 여부를 판단합니다. |
| 핵심 공급망 상시 모니터링 | 중요 협력사의 리스크 변화를 지속 추적하고 조기 경보를 받습니다. |
| 취약점 영향 분석 | 특정 취약점이 자사 공급망에 미치는 영향을 분석합니다. |
| 랜섬웨어 연관성 확인 | 랜섬웨어 피해 업체 목록에 우리 협력사가 포함됐는지, 어느 업무에 영향이 오는지 즉시 확인합니다. |
| 감사·규제 대응 | 협력사 관리 체계에 대한 감사 대응 자료와 리스크 근거 자료로 씁니다. |
| 경영진 보고 | 고위험 협력사 현황과 비교 자료를 위험 위원회·이사회에 보고합니다. |
도입 후 운영은 이렇게 돌아갑니다
- 01
관리 대상 제3자 식별
협력사·외주사·핵심 포스파티를 감시 목록에 올립니다.
- 02
중요도에 따른 우선순위 구분
비즈니스 영향과 데이터 접근 수준으로 등급을 나눕니다.
- 03
외부 리스크 데이터 수집·분석
Intelligence Graph가 오픈·클로즈드·다크웹 소스를 자동 수집합니다.
- 04
위험도 평가·점수화
기준 기반 등급과 위험 규칙으로 점수를 매깁니다.
- 05
고위험 업체 경보·조치 권고
심각도와 비즈니스 영향으로 우선순위가 매겨진 경보를 받고 협력사와 조치를 협의합니다.
- 06
정기 리포트·경영 보고
경영진용 요약과 비교 자료로 보고합니다.
- 07
재평가·관리 범위 확대
1차 협력사를 넘어 인력을 늘리지 않고 모니터링 범위를 넓힙니다.
연 1회 설문에서 상시 모니터링으로
기존제출 시점의 자기 보고에 의존했습니다.
도입 후외부에서 관측되는 실제 보안 태세와 위협 활동을 지속 추적합니다.
통보 대기에서 선제 인지로
기존협력사가 알려 줄 때까지 아무것도 할 수 없었습니다.
도입 후공식 통보보다 먼저 파악해 대응 시간을 확보합니다.
부서별 판단에서 공통 기준으로
기존보안·구매·감사·준법이 각자 다른 근거로 협력사를 봤습니다.
도입 후같은 증거와 점수로 계약, 평가, 감사 프로세스를 고도화합니다.
자주 묻는 질문
RiskRecon 같은 사이버 등급 서비스와 무엇이 다른가요?
등급 서비스는 협력사가 평소 얼마나 잘 관리하는지를 외부 관측으로 점수화합니다. Third-Party Intelligence는 여기에 지금 그 협력사에 무슨 일이 벌어지고 있는지, 즉 랜섬웨어 갈취 게시, 침해 공개, 자격증명 유출 같은 실시간 위협 활동을 더합니다. 지니온은 두 제품을 모두 다루므로 평가 체계가 필요한지, 사고 조기 인지가 급한지에 따라 조합을 제안합니다.
포스파티(협력사의 협력사)와 집중 리스크도 볼 수 있나요?
가능합니다. 핵심 포스파티와 공유 기술 의존성을 보여 줘 협력사 생태계의 집중 리스크를 파악하고, 특정 공급업체나 서비스 제공자가 사고를 당했을 때 하류 영향을 평가할 수 있습니다.
협력사가 수백 곳인데 어떻게 우선순위를 정하나요?
심각도, 자산 가치, 위협 활동, 비즈니스 중요도를 기준으로 협력사와 이슈의 순서를 정합니다. 모든 발견을 같은 무게로 다루지 않고, 어느 협력사가 실질 리스크인지, 어느 이슈가 즉시 조치가 필요한지, 어디에 조치 자원을 쓰면 효과가 큰지가 드러납니다.
기존 TPRM·GRC 도구와 연동되나요?
일반적인 TPRM, GRC, 협력사 리스크 관리 플랫폼과 통합됩니다. 협력사 등급, 경보, 근거 자료가 기존 접수·평가·재평가 워크플로에 들어가 분류 자동화와 조치 라우팅에 쓰이고, 인력 추가 없이 모니터링 범위를 넓힐 수 있습니다.
감사나 위험 위원회 보고에 쓸 수 있나요?
경영진용 요약, 협력사 비교, 근거 자료가 포함돼 있어 계약 진행·중단 결정의 맥락 제공, 예외 처리 문서화, 경영진·이사회·규제기관에 대한 리스크 설명에 그대로 씁니다.
글로벌 사이트에는 'Third-Party Risk'로 나오는데 같은 제품인가요?
같은 모듈입니다. Recorded Future 글로벌 사이트는 최근 Third-Party Risk로 표기하고 있으며, 국내 자료와 한국어 사이트는 Third-Party Intelligence 명칭을 씁니다.
Why 지니온
지니온은 Recorded Future 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.