ATTACK SURFACE INTELLIGENCE
공격자가 보는 우리 조직의 모습
Attack Surface Intelligence — 외부 관점의 자산 발견과 노출 우선순위
10년 이상 축적된 DNS·WHOIS·SSL/TLS 인증서 데이터와 자동 탐지 규칙으로 인터넷에 노출된 자산을 지속적으로 매핑하고, 실제로 악용 가능한 노출부터 조치하도록 우선순위를 정합니다.
- External Attack Surface Management
- Asset Discovery
- Exposure Scoring
- Shadow IT
- Project Rules
- Action Center
- M&A Due Diligence
핵심 요약
Recorded Future Attack Surface Intelligence(ASI)는 조직을 외부 공격자 관점에서 관측하는 외부 공격 표면 관리(EASM) 모듈입니다. 10년 이상의 DNS·WHOIS·SSL/TLS 인증서 데이터와 자동 탐지 규칙으로 알려지지 않은 자산, 잘못 구성된 자산, 폐기됐어야 할 자산을 지속적으로 발견하고, 노출을 0~99점으로 점수화해 패치·개선·폐기의 우선순위를 정합니다. 도입 첫해 자산 가시성 29% 향상, 취약한 공격 표면 51% 감소가 보고됐습니다.
최종 업데이트
우리가 모르는 자산은 스캐너도 모릅니다
인수합병, 클라우드 확장, 부서별 독자 운영이 겹치면 잊힌 인프라와 그림자 IT가 쌓입니다. 취약점 스캐너는 등록된 자산만 봅니다. 공격자는 등록 여부와 상관없이 인터넷에서 보이는 것을 봅니다.
잊힌 자산
옛 개발 환경, 매각한 자회사에 남은 연결, 만료됐지만 살아 있는 서비스. 내부 자산 목록에는 없습니다.
보이지 않는 노출 상태
자산의 존재를 알아도 어떤 포트와 서비스가 외부에 열려 있는지, 인증서가 만료됐는지는 안에서 보이지 않습니다.
계속 변하는 표면
공격 표면은 목록이 아니라 흐름입니다. 오늘 정확한 인벤토리가 다음 주에는 틀립니다.
발견하고, 점수를 매기고, 조치로 잇습니다
ASI는 워치리스트를 쓰는 다른 RF 모듈과 달리, 프로젝트에 등록된 관리 자산(Managed Assets)을 기준으로 인터넷 전체를 대조합니다.
- 01
자산 발견 (Asset Discovery)
Recorded Future의 글로벌 인터넷 스캔·모니터링의 일부로 상시 수행됩니다. DNS 패턴, 인증서 관계, WHOIS 기록을 분석해 우리 조직에 속한다는 명확한 근거가 있는 자산을 찾아 프로젝트에 넣습니다.
- 02
능동 스캔 (Active Scan)
합의된 일정에 따라 매주 수행합니다. 스캔 요청의 HTTP 헤더와 발신 IP 목록을 제공해 우리 쪽에서 검증·허용 목록 등록이 가능하고, 원하면 언제든 즉시 중단할 수 있습니다.
- 03
수시 스캔 (Ad-hoc Scan)
새 취약점 공개, 감사 대응, 데이터 검증이 필요할 때 ASI 팀 판단 또는 고객 요청으로 추가 수행합니다.
- 04
노출 점수화 (Exposure Scoring)
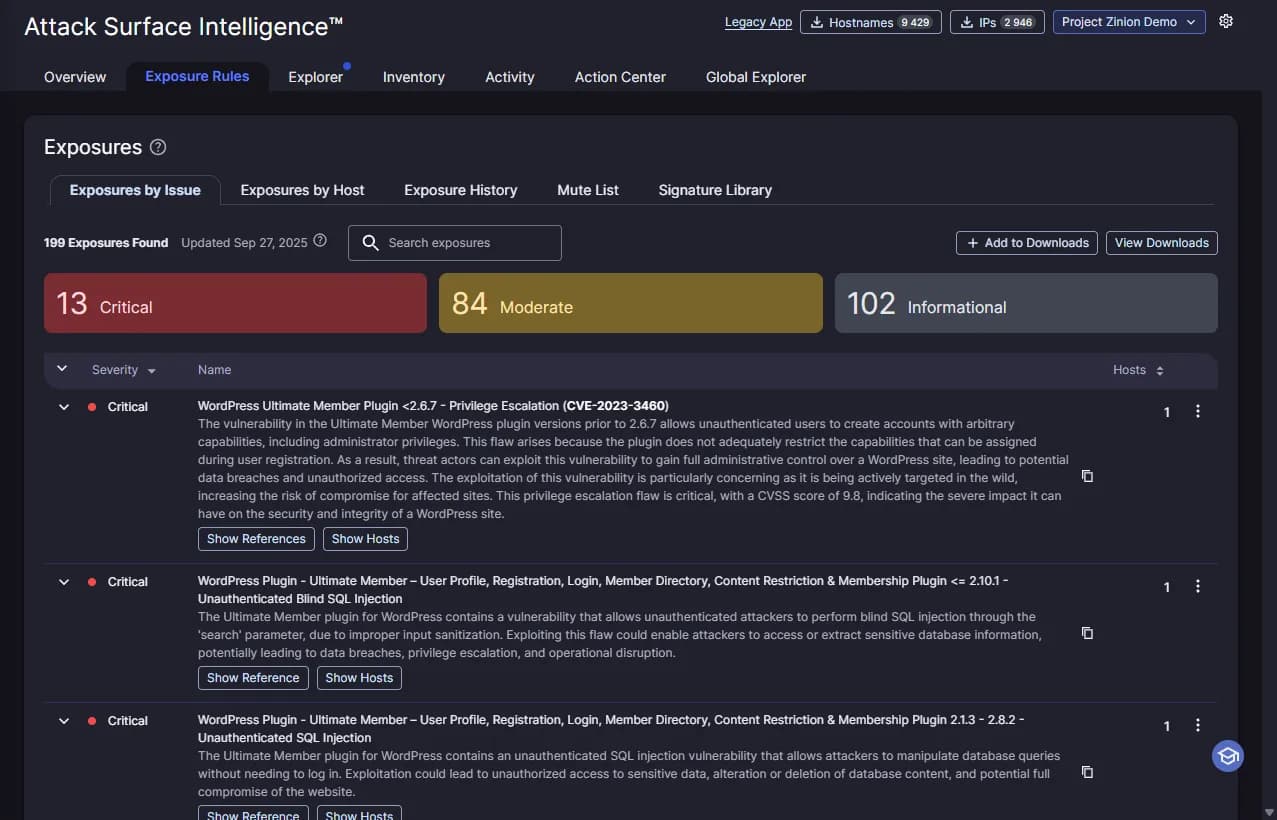
발견된 노출을 Critical(90~99), Moderate(65~89), Informational(0~64)로 나누고, 악용 가능성과 위협 행위자의 실제 활동을 반영해 순서를 정합니다.
- 05
조치 (Action Center)
취약점 관리, 공격 표면 관리, 운영·인벤토리 세 관점으로 정리된 조치 항목을 티켓·SOAR·SIEM으로 보냅니다.
우리 자산이 맞는지, 왜 포함됐는지가 보입니다
EASM의 정확도는 자산 귀속에서 갈립니다. ASI는 자산이 프로젝트에 들어온 근거를 항목마다 남깁니다.
| 방식 | 설명 |
|---|---|
| 정적 자산 (Static Assets) | 사용자가 공격 표면의 일부로 명시적으로 지정한 자산입니다. 와일드카드 도메인·호스트명·IP 주소를 직접 입력(한 번에 50개)하거나 텍스트 파일로 올리며, 반드시 스캔 대상에 포함됩니다. |
| 프로젝트 규칙 (Project Rules) | Recorded Future의 상시 모니터링이 새 도메인을 발견하면 규칙에 따라 실시간으로 자동 추가·제거합니다. 예를 들어 특정 기업 이메일로 등록되는 도메인을 등록 즉시 프로젝트에 넣을 수 있습니다. |
| 제외 (Exclude) | 소유하지 않은 자산은 스캔할 수 없으므로 우리 것이 아니라고 확신하는 자산은 제외합니다. 변경은 최대 30분 안에 프로젝트 전체에 반영됩니다. |
| 귀속 근거 (Attribution) | 자산 상세의 Attribution 탭에서 어느 규칙의 어느 조건이 어떤 데이터와 일치해 포함됐는지 표로 확인합니다. 스크린샷, DNS·WHOIS 정보가 함께 제공돼 검증에 쓸 수 있습니다. |
매일 아침 열어 보는 화면
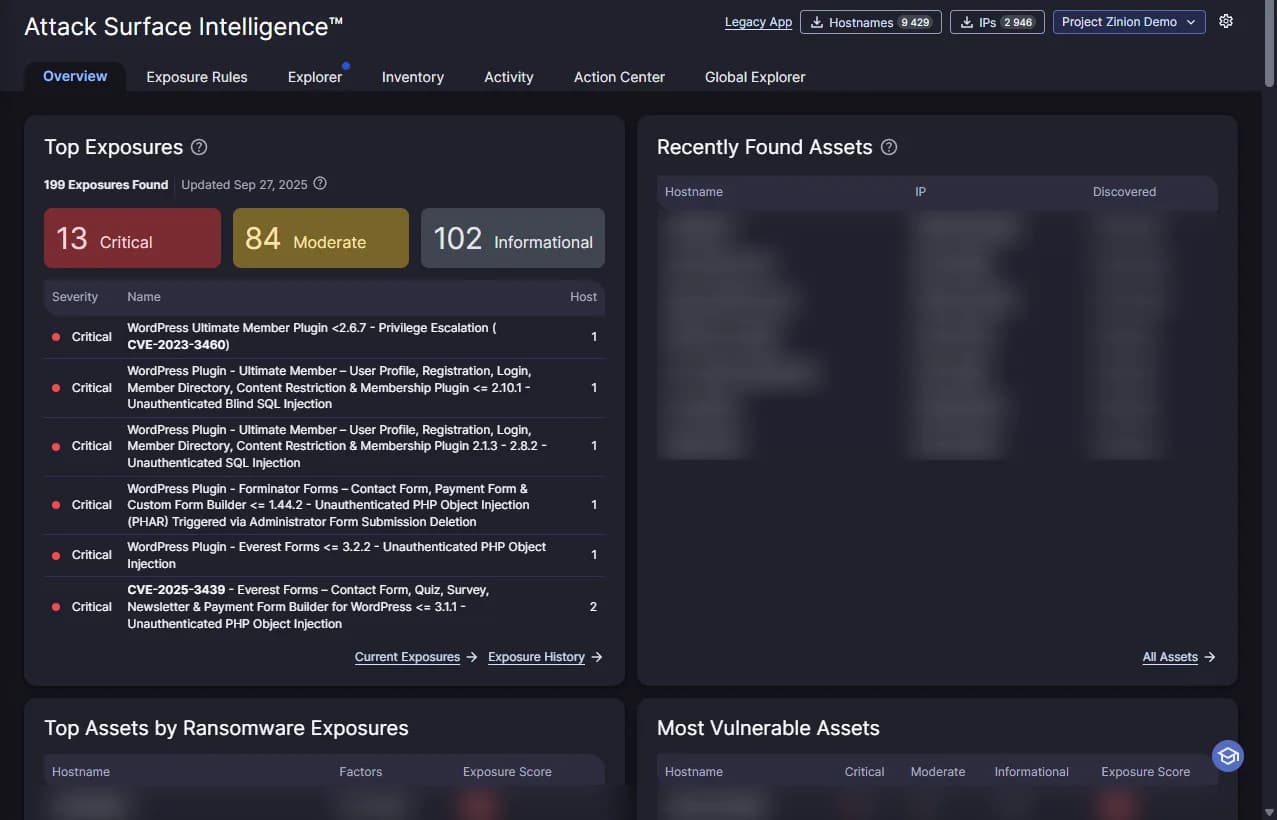
홈 — 프로젝트 개요
최신 스캔 기준 심각도별 주요 노출, 최근 발견된 자산, 호스팅 제공업체 상·하위 5개, 가장 많이·적게 열린 포트 5개를 한 화면에서 봅니다.
Action Center — 조치 창구
취약점 관리(실제 취약점 완화 우선순위), 공격 표면 관리(공격자가 노리는 자산·설정 오류), 운영·인벤토리(노출 자산 전체 현황) 세 관점으로 후속 조치를 안내합니다. 만료 SSL 인증서 대응, 배포 하드닝 체크리스트가 포함됩니다.
Inventory — 인벤토리
제공업체별 호스트 수, 도메인 트리(활성·비활성·최근 갱신·최근 발견), 사설 IP를 가리키는 호스트명, 원격 접속 포트가 열린 호스트, 외부에 노출된 관리자 페이지를 목록으로 봅니다.
Explorer — 탐색기
ASN 소유자별, IP별, 개방 포트별, 서버 기술별, 국가별 필터로 호스트를 좁힙니다. Global Explorer는 ASI 글로벌 디스커버리 결과를 보여 줘 규칙 튜닝과 직접 스캔 결과 비교에 씁니다.
SQL Explorer
AND·OR·NOT·IN·LIKE 조건으로 원하는 형식의 데이터를 직접 뽑습니다. 샘플 쿼리가 제공됩니다.
Custom Tags · 알림
자산을 자회사·사업부·핵심 업무별로 태그해 소유자와 우선순위를 나눕니다. 알림은 자산 발견, 노출 요약, 경영진 요약 세 종류로 이메일 발송됩니다.
이럴 때 ASI를 씁니다
원격 악용 가능 이슈를 먼저 잡을 때
즉시 조치가 필요한 원격 악용 가능 노출을 신속하게 식별하고 우선순위를 정합니다.
방치된 자산을 정리할 때
폐기하거나 방화벽으로 막아야 할 관리되지 않는 자산을 찾아냅니다.
배포 표준을 세울 때
반복되는 설정 오류를 찾아 강화된 배포 표준으로 다음 실수를 막습니다.
외부 자산의 기술 스택을 파악할 때
외부 자산이 어떤 제품·버전을 쓰는지 확인해 새 취약점 공개 시 영향 범위를 바로 좁힙니다.
인수합병 전후
인수 대상의 노출 자산·설정 오류·취약점을 통합 전에 파악하고, 통합 후 새로 드러나는 자산을 계속 추적합니다.
보안 표준 준수를 확인할 때
만료 인증서, 약한 암호화, 승인되지 않은 클라우드 서비스처럼 표준을 벗어난 자산을 드러냅니다.
첫해에 달라지는 숫자
29%
자산 가시성 향상
도입 첫해 기준. 그림자 IT, 잊힌 인프라, 인수 회사 자산이 드러납니다.
51%
취약한 공격 표면 감소
도입 첫해 기준. 최신 취약점에 매번 반응하는 대신 노출 자체를 체계적으로 줄입니다.
10년+
현재·과거 인터넷 데이터
DNS, WHOIS, SSL/TLS 인증서 이력으로 오래 잠들어 있던 인프라와 복잡한 자회사 관계까지 찾습니다.
기존 도구에 붙입니다
| 연계 | 방식 |
|---|---|
| 티켓·SOAR | ServiceNow, Palo Alto XSOAR, Tines로 조치 항목을 자동 발행합니다. |
| SIEM | Splunk 등으로 발견·노출 데이터를 보내 상관 분석에 씁니다. |
| 취약점 스캐너 | ASI가 찾은 미등록 자산을 Qualys 같은 스캐너 범위에 추가해 인증 스캔으로 이어갑니다. |
| API·보고서 | API로 직접 연동하거나 조치 지침이 포함된 보고서를 내려받아 기존 프로세스에 넣습니다. |
자주 묻는 질문
취약점 스캐너가 있는데 ASI가 왜 필요한가요?
스캐너는 등록된 자산의 문제를 잘 찾지만, 존재를 모르는 자산은 스캔할 수 없습니다. ASI는 그림자 IT, 클라우드 확산, 인수 인프라처럼 스캐너 범위에 들어오지 않은 자산을 찾아 주고, 인터넷에서 실제로 무엇이 보이고 악용 가능한지라는 외부 관점을 더합니다. ASI가 찾은 자산을 스캐너에 등록하는 것이 자연스러운 운영 흐름입니다.
다른 EASM과 무엇이 다른가요?
두 가지입니다. 첫째, 10년 이상의 DNS·WHOIS·인증서 이력 데이터로 오래 잠든 인프라와 복잡한 자회사 관계까지 찾아냅니다. 둘째, 목록만 주는 것이 아니라 Intelligence Graph의 위협 맥락을 결합해 공격자가 지금 노리는 노출부터 조치하도록 안내합니다.
도입 후 효과를 언제 볼 수 있나요?
첫 스캔에서 몰랐던 자산이 발견되는 경우가 많습니다. 초기 설정은 조직의 디지털 발자국을 정의하는 것이고, 이후 지속 모니터링이 시작됩니다. 인수 회사나 잊힌 인프라의 치명적 노출은 보통 첫 주 안에 드러납니다.
CTEM 프로그램에서 ASI의 역할은 무엇인가요?
CTEM의 범위 설정(Scoping)·발견(Discovery)·우선순위(Prioritization) 단계를 맡습니다. 외부 공격 표면의 자산을 계속 찾고 악용 가능성과 비즈니스 영향으로 점수를 매겨, 검증과 조치 단계에 넘길 범위를 만듭니다. 검증·조치는 Qualys TruConfirm·TruRisk Eliminate 같은 도구와 이어집니다.
전담 공격 표면 관리 팀이 없어도 되나요?
대부분의 고객은 기존 취약점 관리팀이나 보안 운영팀이 ASI를 맡습니다. 노출 점수와 우선순위가 노이즈를 걸러 주고 조치 지침이 함께 나오므로, 새 워크플로를 배우기보다 노출을 줄이는 데 집중할 수 있습니다.
스캔이 우리 서비스에 영향을 주지 않나요?
능동 스캔은 합의된 일정에 매주 수행되고, 스캔 요청의 HTTP 헤더와 발신 IP 목록이 제공돼 허용 목록 등록과 검증이 가능합니다. 필요하면 언제든 즉시 중단할 수 있습니다.
Why 지니온
지니온은 Recorded Future 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.