VULNERABILITY MANAGEMENT
Qualys VMDR
자산 식별부터 진단, 우선순위 산정, 조치와 검증까지. 취약점 결과가 쌓이지 않고 개선으로 닫히는 운영 체계를 만듭니다.
- 취약점 분석 · CVE/CVSS
- 자산관리(Inventory)
- TruRisk 우선순위
- Cloud Agent
- 패치/완화 조치
핵심 요약
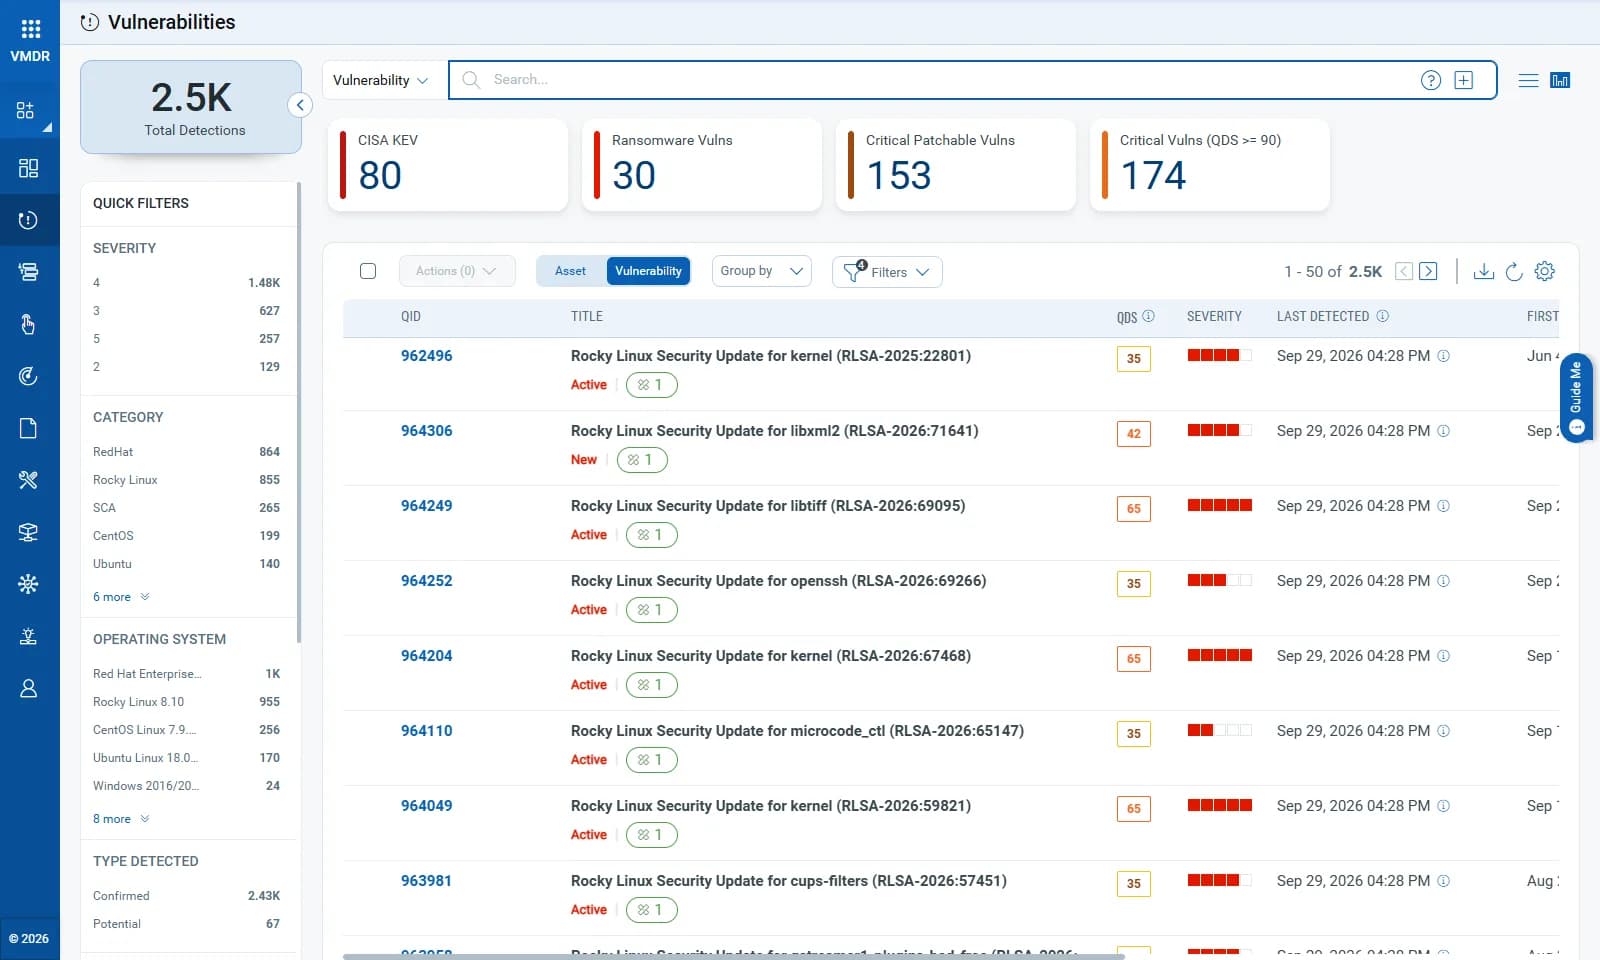
Qualys VMDR(Vulnerability Management, Detection and Response)은 자산 발견부터 취약점 탐지, TruRisk 기반 우선순위 산정, 패치 조치까지 한 워크플로로 잇는 취약점 관리 플랫폼입니다. 치명·제로데이 취약점은 공개 후 중앙값 12시간(주요 벤더 6시간) 안에 탐지 로직이 제공되고, InstaScan으로 스캔 없이 영향 자산을 찾습니다.
최종 업데이트
왜 VMDR인가
많은 조직이 취약점 스캔은 수행하지만, 실제 병목은 "결과 처리" 단계에서 발생합니다.
자산 목록이 최신이 아님
스캔 범위가 흔들리고 누락과 중복이 반복됩니다.
무엇부터 처리할지 합의가 어려움
취약점이 너무 많아 우선순위에 대한 팀 간 기준이 서로 다릅니다.
진단과 실행이 분리됨
보안팀은 결과를 만들지만 IT 운영은 패치 일정과 리스크로 실행이 지연됩니다.
증빙이 매번 수작업
감사·점검 시점마다 리포팅을 다시 만들어야 합니다.
VMDR이 해결하는 방식
자산 인벤토리 기반 범위 정의
관리 대상과 책임 구간을 명확히 해 스캔 범위가 흔들리지 않게 합니다.
탐지와 상태 추적
CVE와 구성 이슈를 탐지하고 발견·진행·완료·예외 상태로 계속 관리합니다.
TruRisk 우선순위
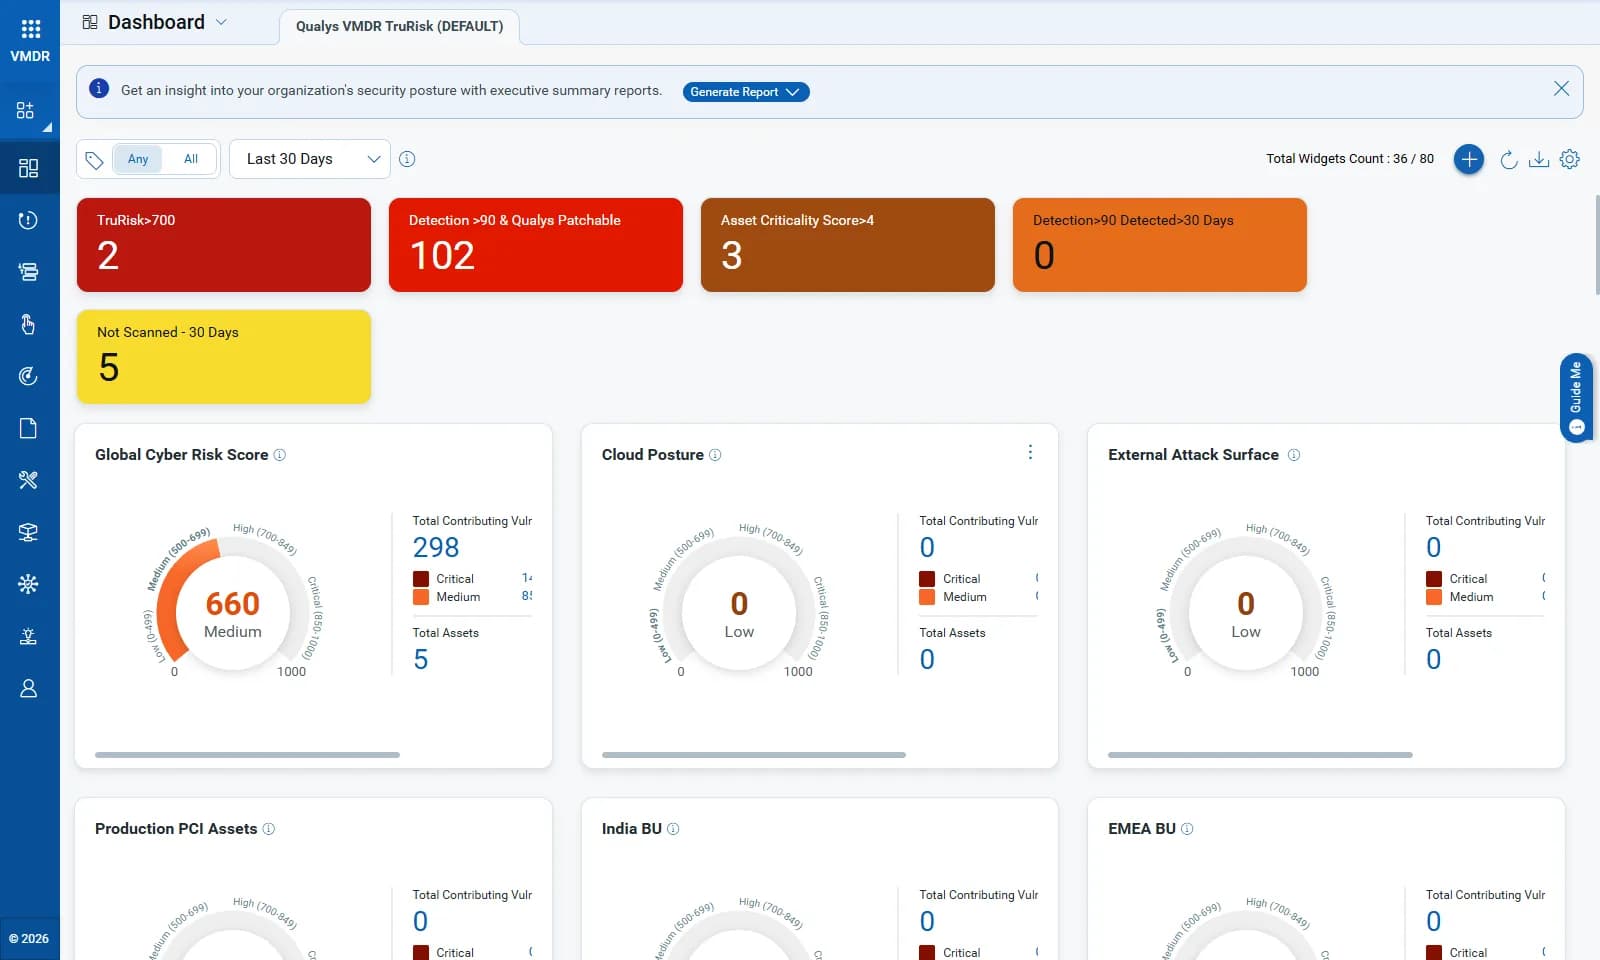
위협 인텔리전스, 악용 가능성, 자산 중요도, 노출 범위를 종합해 선조치 항목을 정렬합니다.
조치와 검증
패치 관리와 연계하거나 완화 조치로 리스크를 단계적으로 낮추고 재진단으로 닫습니다.
VMDR은 탐지 도구가 아니라 운영 흐름입니다. 네 가지 기능은 분리된 것이 아니라 Inventory → Detection → Prioritization → Response 사이클로 연결됩니다.
CVSS 점수만으로 판단하면 실제 공격 위험과 운영 우선순위가 어긋날 수 있습니다. TruRisk는 보안팀과 IT 운영팀이 동일한 기준으로 우선순위를 합의할 수 있게 만듭니다.
공개 후 몇 시간이 승부를 가릅니다
공격자가 시간 단위로 움직이는데 업계는 여전히 며칠짜리 스캔 주기로 일합니다. 탐지가 늦으면 우선순위도 조치도 모두 늦어집니다.
12시간
치명·제로데이 취약점 대응 중앙값
경쟁 스캐너는 시그니처 추가에 며칠에서 몇 주가 걸립니다.
6시간
주요 벤더 취약점 대응
자주 쓰이는 벤더 제품은 더 빠르게 반영합니다.
99%
CISA KEV 커버리지
10년 이상 식스 시그마 수준의 탐지 정확도로 미탐을 줄입니다.
CVSS 점수가 아니라 위협 맥락으로
심각도 점수만 보면 오래됐지만 지금 공격받는 취약점을 놓치고, 점수만 높고 아무도 악용하지 않는 취약점에 시간을 씁니다.
| CVE | CVSS | Qualys 점수(QVSS) | 판단 근거 |
|---|---|---|---|
| CVE-2013-3900 | 6.0 | 9.5 (올림) | 익스플로잇 46건, 무기화, 멀웨어 2종, 위협 행위자 10곳, CISA KEV 등재, 최근 트렌드 |
| CVE-2021-34458 | 9.9 | 6.5 (내림) | 익스플로잇·PoC 없음, 멀웨어·위협 행위자 없음, CISA KEV 미등재, EPSS 0.01 |
VMDR 운영 프로세스
- 01
자산 발견 및 분류
관리 대상 목록, 중요도 태깅, 소유자와 책임 구간을 정리합니다.
- 02
취약점 · 구성 진단
취약점 현황, 노출 서비스와 포트, 구성 이슈를 산출합니다.
- 03
TruRisk 우선순위 확정
선조치 Top N과 예외·리스크 수용 항목을 확정합니다.
- 04
조치 및 검증
패치 적용 증빙, 재진단 결과, 잔존 리스크를 남깁니다.
운영 정착을 확인하는 지표
High/Critical 잔량
백로그 규모와 주간 감소 추세
평균 조치 시간(MTTR)
SLA 준수율과 함께 관리
공격 표면 변화
노출 자산 추이와 신규 자산 유입률
에이전트 커버리지
Cloud Agent 적용률과 미적용 자산
자주 묻는 질문
이미 스캐너를 쓰고 있는데 VMDR이 왜 필요한가요?
스캔 자체보다 결과를 처리 가능한 작업량으로 정리하고 조치까지 닫는 사이클이 핵심입니다. VMDR은 자산 기반 범위 정의와 TruRisk로 그 지점을 해결합니다.
즉시 패치가 어려운 환경은 어떻게 하나요?
설정 변경이나 노출 축소 같은 완화 조치로 리스크를 단계적으로 낮출 수 있습니다. 예외 항목도 상태로 관리해 감사 증빙에 남습니다.
Why 지니온
지니온은 Qualys 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.