EXPLOIT VALIDATION
Qualys TruConfirm
추측에서 확신으로 — 에이전트 기반 안전한 악용 검증
우선순위가 매겨진 노출이 운영 환경에서 실제로 악용 가능한지를 안전하게 확인합니다. 이론적 위험 관리를 멈추고, 검증된 위협 제거에 집중합니다.
- Exploit Validation
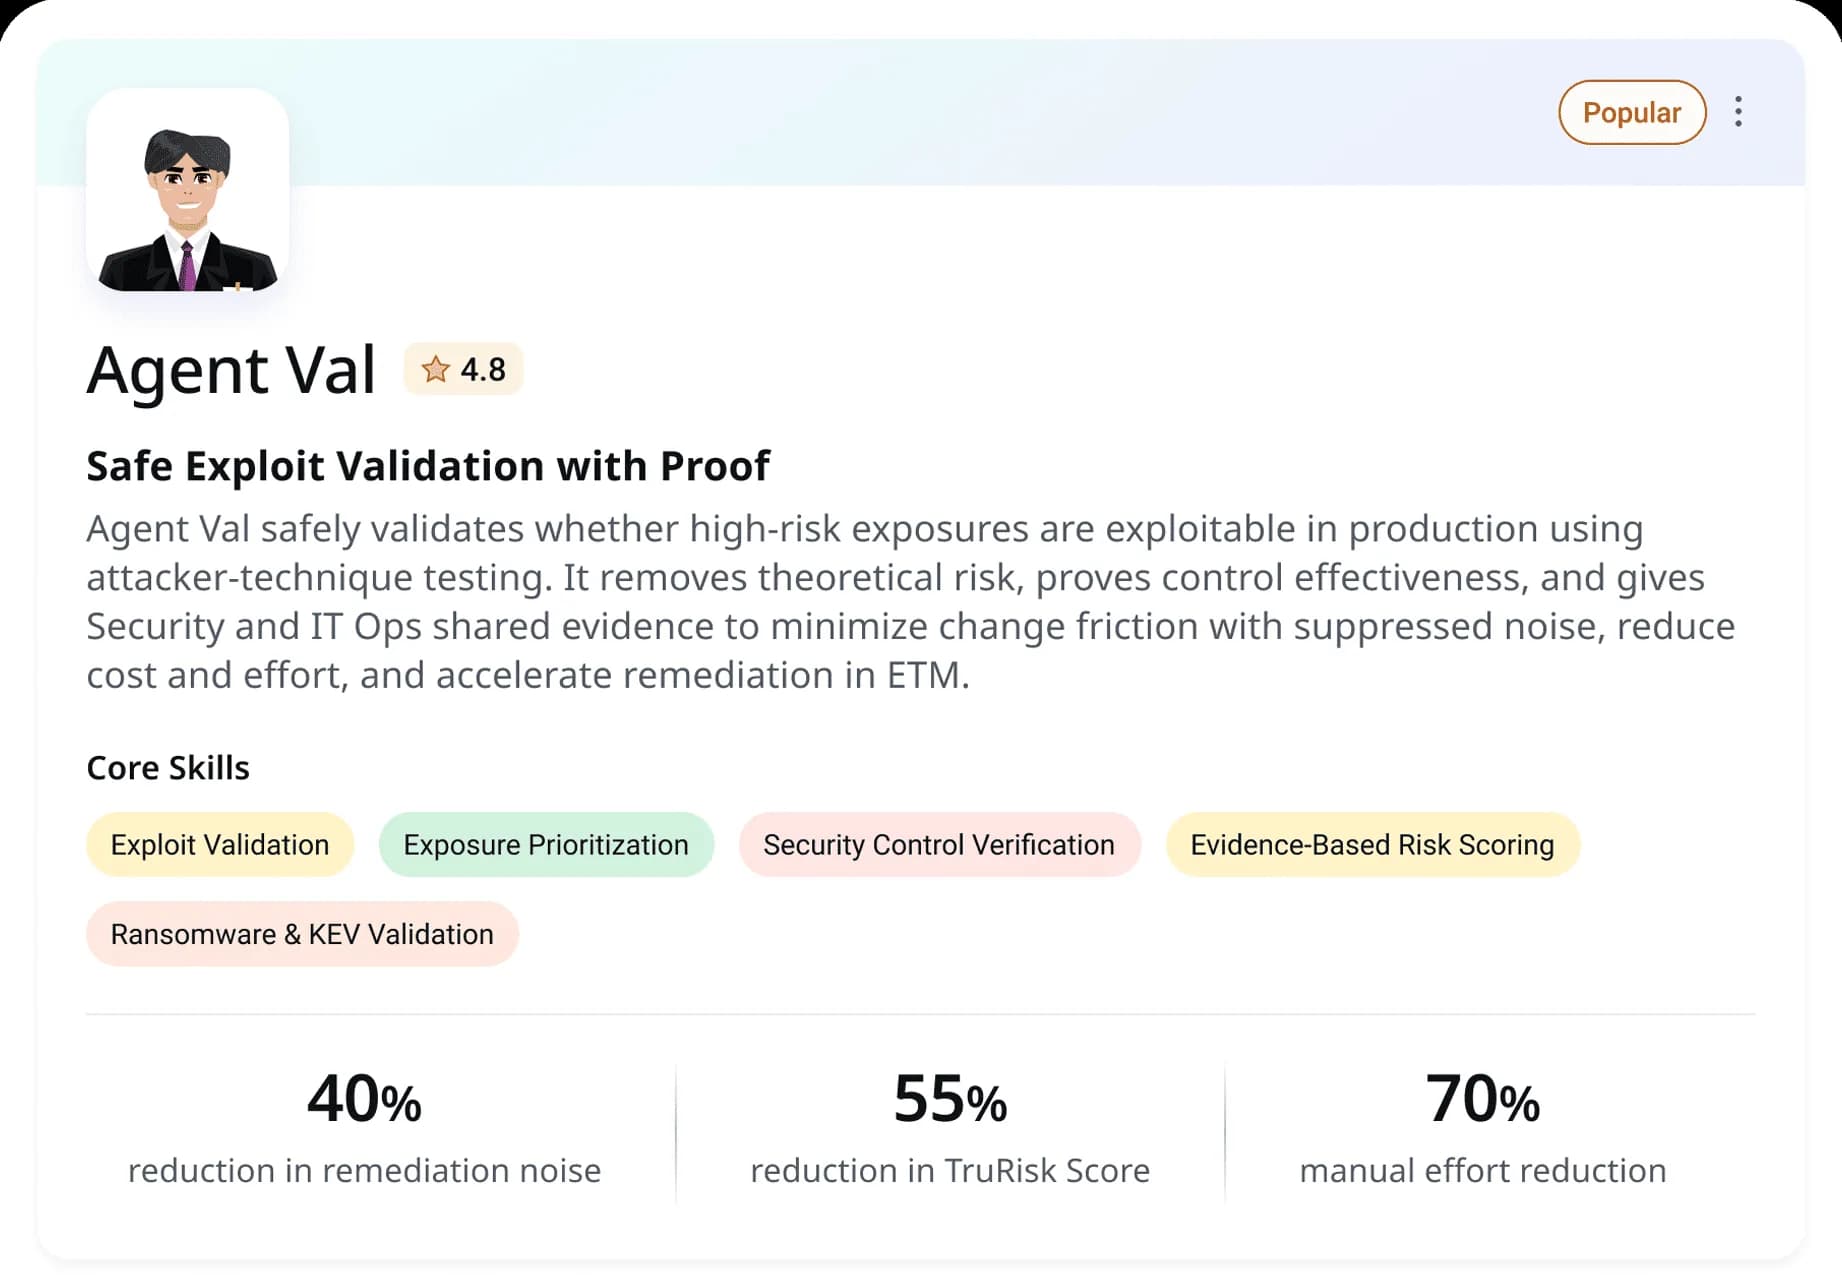
- Agent Val
- Production-safe
- Attack Chain
- Cloud Agent
- Hyper-prioritization
핵심 요약
Qualys TruConfirm은 에이전트가 주도하는 증거 기반 악용 검증으로, 우선순위가 매겨진 노출이 실제 운영 환경에서 악용 가능한지를 무해한 페이로드로 안전하게 확인합니다. 지난 12개월간 800만 건 이상 검증을 수행했고, 운영 중단은 한 건도 없었습니다.
최종 업데이트
CISO가 아직 답하지 못하는 질문
"이 노출이 우리 자산에서, 우리 운영 환경에서, 우리 통제 아래에서, 지금 실제로 악용 가능한가?" 스캐너는 취약하다고, CVSS는 심각하다고 말하지만, 패치팀은 도달 가능한지 묻고 감사인은 증거를 묻습니다.
48,177건
2025년 공개된 CVE
심각도 순으로 정렬하고 정책대로 패치하는 기존 방식으로는 감당할 수 없는 양입니다.
1% 미만
실제로 악용되는 치명 취약점
운영 환경에서 활발히 악용되는 것은 극히 일부입니다.
52%
기본 WAF를 우회한 익스플로잇
보완 통제가 있다고 안심할 수 없고, 없다고 모두 위험한 것도 아닙니다.
우선순위에서 초우선순위로
- 01
Select — 선택
AI가 TruRisk, 활동 중인 위협 행위자와의 연관성, 우리 비즈니스 중요도를 보고 검증할 노출을 고릅니다. CVSS가 아니라 맥락입니다.
- 02
Validate — 검증
1,700개 이상의 운영 환경 안전 익스플로잇 체크로 확인합니다. 답은 악용 가능 또는 불가능, 둘 중 하나입니다.
- 03
Amplify — 증폭
확인된 노출은 TruRisk 점수가 올라갑니다. 1억 4천만 건 이상의 배포 데이터로 만든 AI 신뢰도 점수로 어떤 패치가 안전한지도 미리 가려냅니다.
- 04
Prove — 입증
조치 후 재검증하고 증거를 남깁니다. SLA는 '티켓 종료'가 아니라 '악용 경로가 닫힌 것을 확인'했을 때 끝납니다.
운영 환경에서도 안전하게
8M+
지난 12개월 검증 건수
실제 고객 운영 환경에서 수행됐습니다.
0건
운영 중단
무해한 페이로드만 사용합니다.
20배
수동 모의해킹 대비 비용 효율
같은 검증을 지속적으로, 훨씬 넓게 수행합니다.
안전 우선 설계
데이터 반출 없음, 디스크 기록 없음, 지속성 없음, 비동기 비차단 방식, 개인정보 보호 중심 설계.
조건이 맞을 때만 판정
EternalBlue는 SMBv1이 실제로 켜져 있을 때만, Log4Shell은 JNDI 경로가 살아 있을 때만 악용 가능으로 판정합니다.
공격 체인까지 검증
각각 중간 위험으로 분류된 취약점 두 개가 엮이면 인증 없는 원격 코드 실행이 될 수 있습니다. 체인 전체를 검증하고, 하나만 패치해도 체인이 끊기는지 확인합니다.
네트워크로는 확인할 수 없는 것까지
권한 상승, 커널, 로컬 취약점은 네트워크 기반 검증으로는 구조적으로 확인할 수 없습니다. 이미 자산에 설치된 Cloud Agent가 호스트 안에서 직접 검증합니다.
- 01
환경 점검
드라이버, 패치, 서비스, 레지스트리를 확인해 악용 조건 충족 점수(ENVS, 0~1)를 계산하고, 가능성이 높을 때만 다음 단계로 갑니다.
- 02
안전한 PoC 실행
서명된 샌드박스 매니페스트로 엔드포인트에서 실제 악용 가능 여부를 확인합니다. 새로 설치할 것은 없습니다.
- 03
결정적 증거
토큰 권한 변화, 프로세스 계보, 콜백 증거처럼 모호함 없는 근거를 남기고 즉시 점수에 반영합니다.
자주 묻는 질문
침투 테스트나 BAS 도구와 무엇이 다른가요?
수동 모의해킹은 주기적이고 범위가 좁으며, BAS는 통제가 작동하는지를 봅니다. TruConfirm은 우선순위가 매겨진 실제 노출 하나하나가 우리 환경에서 악용 가능한지를 지속적으로 확인하고, 그 결과가 곧바로 조치 우선순위에 반영됩니다.
운영 서버에서 돌려도 안전한가요?
무해한 페이로드만 사용하고, 데이터 반출·디스크 기록·지속성이 없도록 설계됐습니다. 지난 12개월간 800만 건 이상 검증에서 운영 중단은 없었습니다.
어떤 제품들을 검증할 수 있나요?
Cisco, Citrix, F5, Fortinet 계열 방화벽, Ivanti, VMware, Oracle WebLogic, Atlassian Confluence, Apache Log4j2 등 엔터프라이즈 소프트웨어·네트워크 장비·오픈소스 프레임워크 전반을 다루며, Cloud Agent 기반으로는 호스트 내부 취약점까지 확장됩니다.
Why 지니온
지니온은 Qualys 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.