ZERO-DAY REMEDIATION
Qualys TruRisk Eliminate
패치 적용 여부와 관계없이 위험 제거
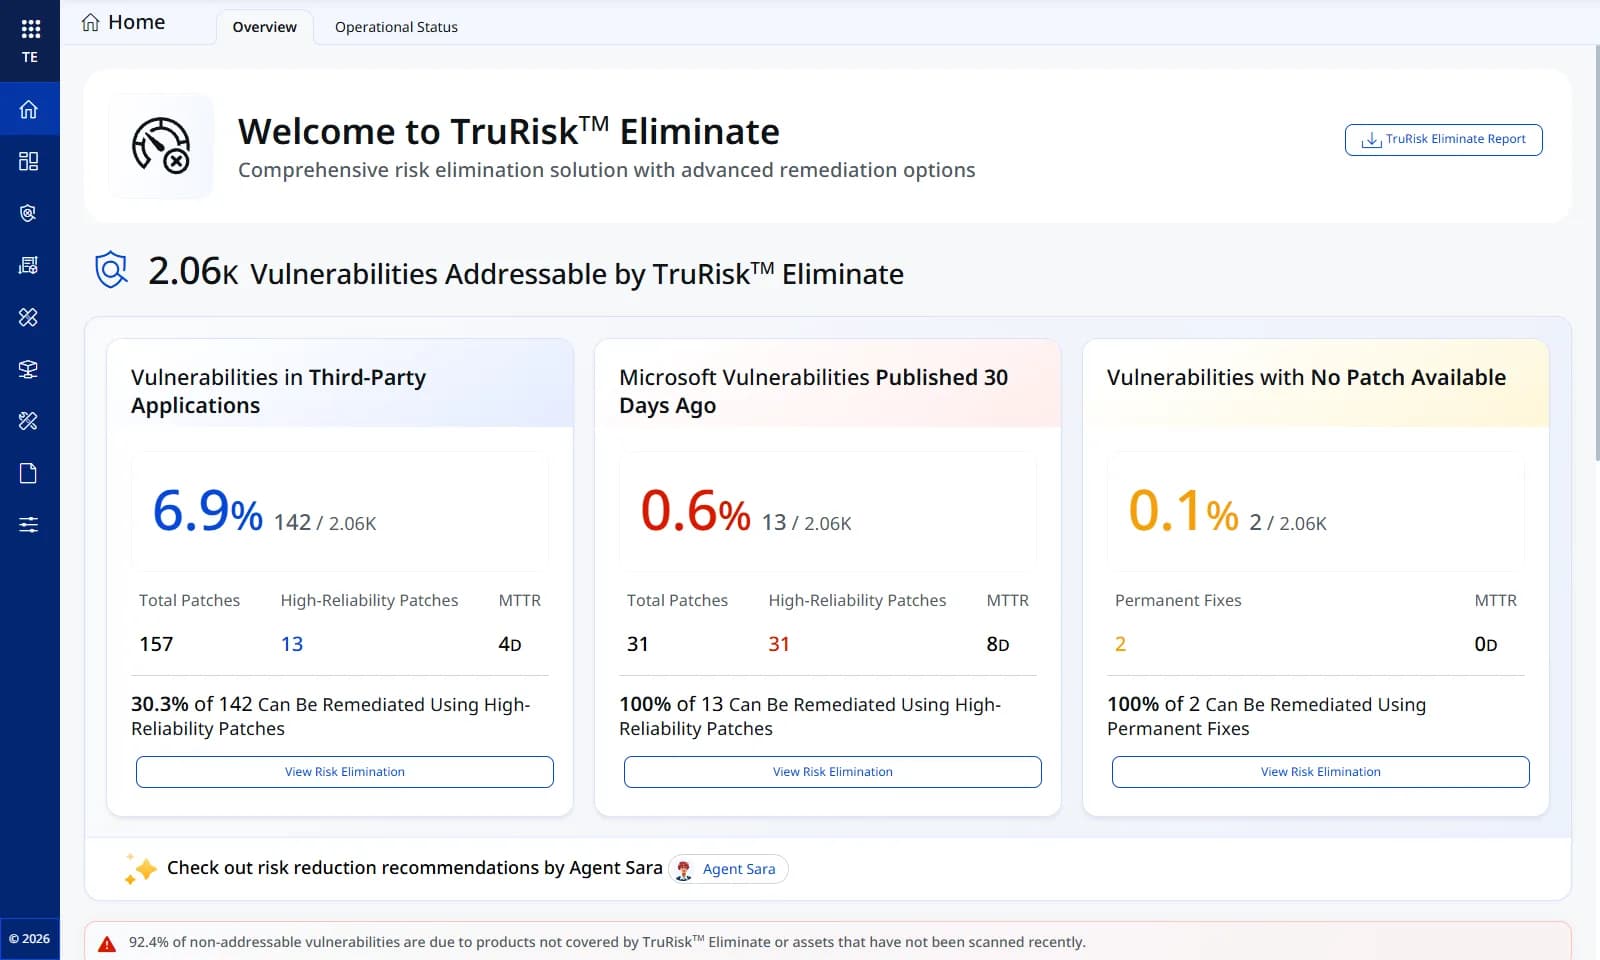
패치, 완화, 격리, 제거 중 가장 알맞은 방법으로 위험을 없앱니다. AI가 패치 신뢰도를 먼저 판단하고, 운영 영향에 따라 나눠서 자율적으로 실행합니다.
- Zero-day Remediation
- Patchless
- Agent Sara
- Deployment Waves
- Rollback
- Patch Reliability
핵심 요약
Qualys TruRisk Eliminate는 제로데이 조치 솔루션입니다. AI 추천 엔진이 1st·3rd party 소프트웨어의 취약점을 패치·완화·격리·제거 중 알맞은 조치에 연결하고, Agent Sara가 운영 영향에 따라 웨이브로 나눠 자율 실행합니다. 4천만 건 이상의 무개입 패치를 수행했고 롤백률은 0.1% 미만입니다.
최종 업데이트
패치가 없는 동안에도 공격은 옵니다
악용은 패치가 나오기 7일 전에 이미 시작됩니다. 패치가 나와도 호환성 걱정, 재부팅 일정, 승인 절차 때문에 적용이 늦어집니다. 수동 조치는 약 67일에서 한계에 부딪혀 있습니다.
패치가 없는 제로데이
벤더 패치를 기다리는 동안 노출은 그대로입니다.
패치가 불안한 운영
배포했다가 서비스가 멈출까 봐 미루게 됩니다.
밀리는 백로그
팀이 고치는 속도보다 새 항목이 쌓이는 속도가 빠릅니다.
고립된 조치
보안팀과 IT 운영팀 사이에서 조치가 멈춥니다.
상황에 맞는 다섯 가지 조치
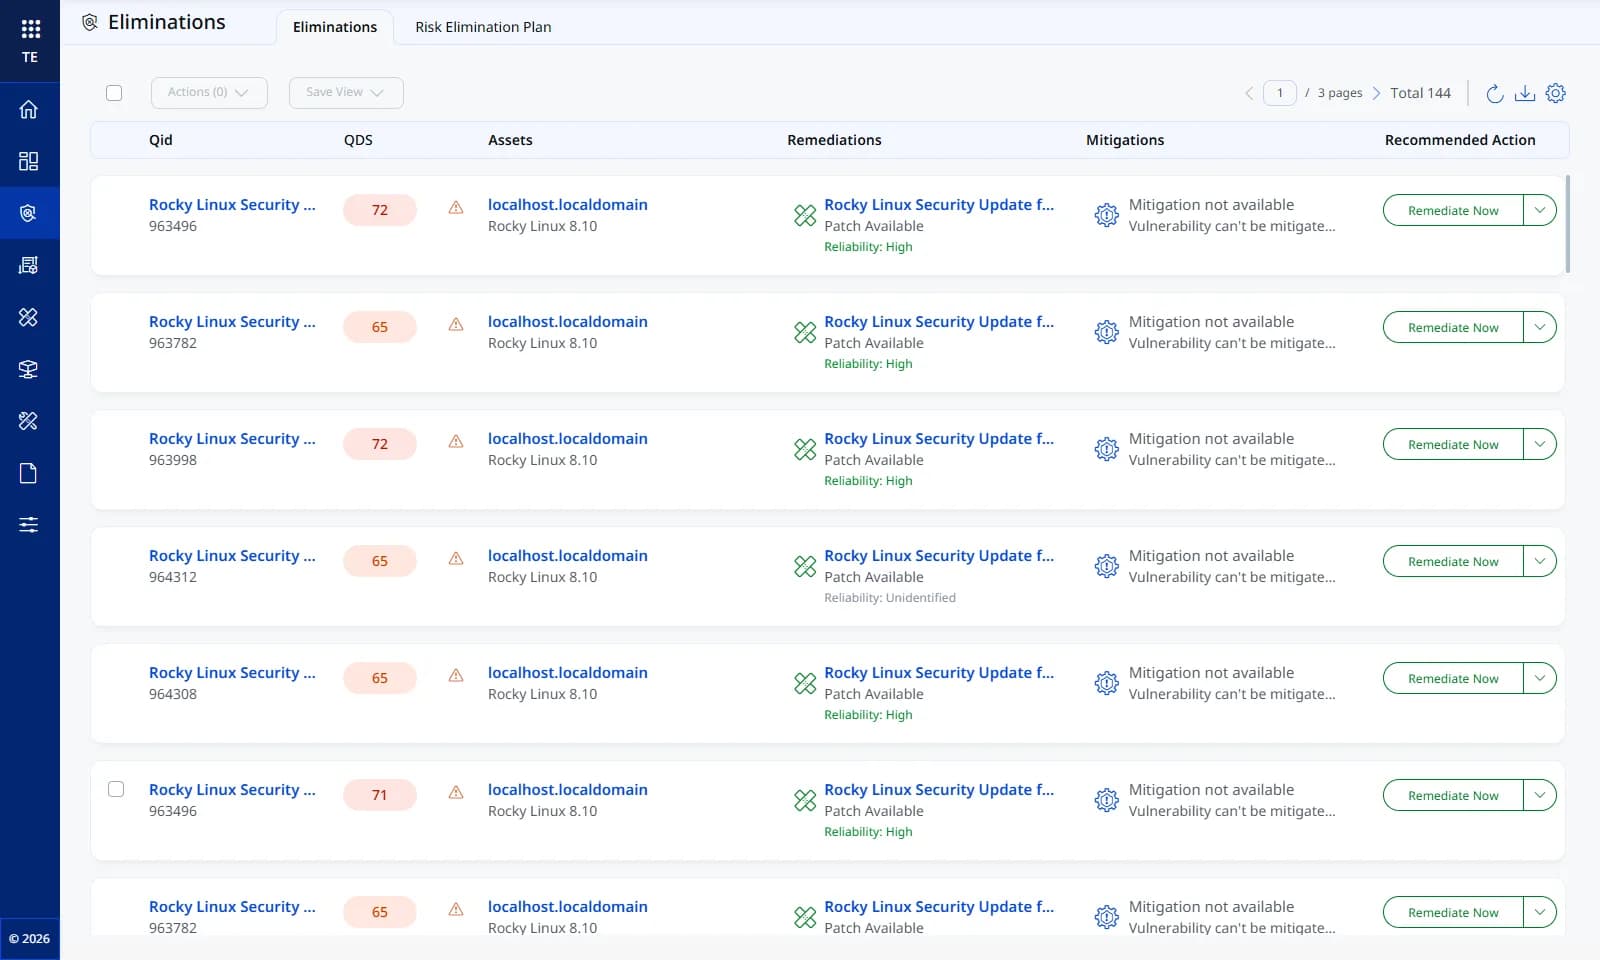
AI 기반 추천 엔진이 1st·3rd party 소프트웨어의 취약점을 알맞은 조치에 연결합니다.
| 조치 | 언제 쓰나 |
|---|---|
| 패치 | Windows, macOS, Linux와 서드파티 앱. 무개입 패치 자동화와 모든 패치의 AI 신뢰도 점수를 제공합니다. |
| 완화 (Patchless) | 패치가 없거나 적용이 위험할 때 레지스트리 변경, 포트 차단 같은 설정으로 노출을 줄입니다. |
| 맞춤 스크립트 | 복잡한 경우를 위한 사전 제작 스크립트나, 자사 개발 앱을 위한 직접 작성 스크립트를 씁니다. |
| 제거 | 쓰지 않는 소프트웨어나 위험을 키우는 앱을 마지막 사용 기록과 의존성을 보고 제거합니다. |
| 격리 | 최후 수단입니다. 고위험 장비를 원격으로 격리해 확산을 막습니다. |
Agent Sara가 웨이브로 나눠 실행합니다
모든 취약점을 패치 가능 여부·신뢰도, 자산 유형(서버·워크스테이션), 재부팅·의존성 위험, 위협 맥락(CISA KEV, 랜섬웨어)으로 분석해 알맞은 웨이브에 자동 배정합니다.
- 01
Wave 1 — 운영 영향 낮음
위험이 낮은 변경부터 유지보수 시간에 자율 패치합니다.
- 02
Wave 2 — 운영 영향 높음
영향이 큰 변경은 사전 시뮬레이션한 조치 패키지로 전달하고, 다운타임을 미리 알려 줍니다.
- 03
Wave 3 — 완화
패치할 수 없는 항목은 설정 변경으로 노출을 줄입니다.
- 04
Wave 4 — 제거
필요 없는 소프트웨어는 제거합니다.
운영 안정성이 입증된 자동화
40M+
무개입(zero-touch) 패치
전 세계 누적 배포 1억 5천만 건 이상.
98.2%
첫 시도 성공률
AI 패치 신뢰도 점수로 안전한 패치를 먼저 가려냅니다.
0.1% 미만
롤백률
서비스 이상이 감지되면 롤백이 자동으로 작동합니다.
자주 묻는 질문
Patch Management와는 어떤 관계인가요?
Patch Management가 패치 배포와 검증을 담당한다면, TruRisk Eliminate는 여기에 완화·격리·제거와 자율 실행을 더해 패치가 없거나 적용하기 어려운 상황까지 포함하는 조치 체계입니다.
기존 SCCM이나 Intune을 쓰고 있어도 되나요?
됩니다. 기존 SCCM·Intune과 연동해 쓸 수 있고, Qualys Cloud Agent로 직접 배포할 수도 있습니다.
자동으로 패치하다가 서비스가 멈추면 어떻게 하나요?
영향이 큰 변경은 사람이 승인하는 웨이브로 분리되고, 배포 후 서비스 이상이 감지되면 롤백 에이전트가 자동으로 되돌립니다. 누적 롤백률은 0.1% 미만입니다.
Why 지니온
지니온은 Qualys 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.