THREAT INTELLIGENCE
공격 위협을 조기에 탐지·대응
Threat Intelligence
조직에 중요한 위협을 명확히 파악해 노이즈를 줄이고, 공격자의 인프라·TTP·표적을 확인해 위험을 낮춥니다.
- Threat Actors
- Malware
- Ransomware
- Attack Infrastructure
- TTPs
- Threat Hunting
- APT Group
핵심 요약
Recorded Future Threat Intelligence는 조직에 중요한 위협을 식별하고 우선순위를 명확히 해 노이즈를 줄입니다. 공격자·TTP·캠페인 맥락을 기반으로 더 빠르고 일관된 위협 판단과 대응을 지원합니다.
최종 업데이트
위협 정보는 충분한데, 왜 판단은 항상 늦어질까요
조직은 이미 수많은 위협 정보를 보유하고 있습니다. IOC, 취약점 정보, 멀웨어 분석 결과, 경고와 로그는 매일 쌓입니다. 하지만 정보의 양이 많아질수록 어떤 위협이 실제로 중요한지 판단하기는 더 어려워집니다.
중요한 위협 식별의 어려움
위협 데이터는 계속 증가하지만, 조직과 실제로 연관된 위협을 식별하지 못하면 중요한 위협은 노이즈에 묻힙니다.
공격자 관점의 맥락 부족
공격자의 인프라, TTP, 표적이 하나의 흐름으로 연결되지 않아 위협의 의도와 확산 가능성을 이해하기 어렵습니다.
운영 활용의 제약
위협 정보가 탐지·헌팅·보안 도구 연계로 이어지지 않아 분석은 반복되고 실질적인 활용이 제한됩니다.
문제는 정보가 부족해서가 아니라, 우선순위를 정할 수 있는 인텔리전스가 부족하다는 점입니다. 공격자의 TTP, 인프라, 표적이 서로 어떻게 연결되는지 이해하지 못하면 분석과 대응은 개별 이벤트 수준에 머물게 됩니다.
Threat Intelligence는 위협 판단의 기준을 만듭니다
흩어진 위협 정보를 공격자의 관점에서 연결해, 지금 가장 위험한 위협이 무엇인지 왜 대응해야 하는지를 판단할 수 있게 합니다.
Malware Intelligence
AI 기반 멀웨어 헌팅, AutoYARA 규칙, 멀웨어 경보로 위협 헌팅을 사후 대응에서 사전 예방 중심으로 전환합니다.
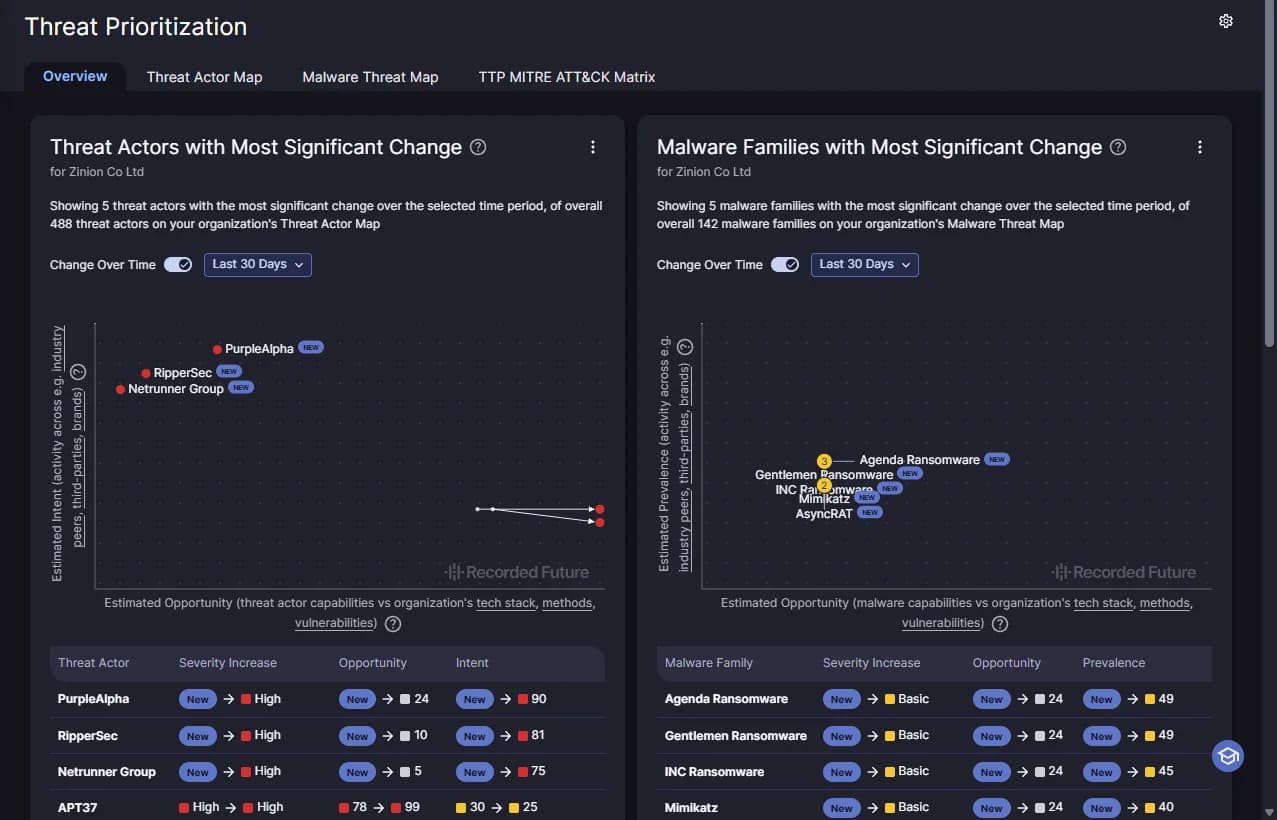
위협 지도
조직을 겨냥한 위협 행위자와 멀웨어를 공격 역량과 의도 기준으로 자동 시각화하고 시간에 따른 변화를 추적합니다.
Sandbox
사용자 지정 환경, 실시간 디토네이션 제어, 멀웨어 태깅, 상세한 행동 분석을 갖춘 보안 API로 자동 수집합니다.
고급 쿼리 빌더
전체 Intelligence Graph를 대상으로 심층적이고 정밀한 표적 검색을 수행합니다.
맞춤형 경보
조직과 관련된 새로운 위협 인텔리전스가 식별되면 이메일, 모바일 앱, 포털로 실시간 알림을 받습니다.
위협 헌팅 패키지
Insikt Group이 작성하고 검증한 YARA, Snort, Sigma 규칙을 포함한 사전 구축 헌팅 패키지를 제공합니다.
랜섬웨어 위험 프로필
공격 수명 주기 전반의 랜섬웨어 노출 현황을 파악하고 우선순위를 정해 표적화된 완화 조치를 수행합니다.
피해 사례 표
랜섬웨어 생태계 내 피해자에 대한 실시간 가시성으로 조직의 산업·지역·공급망 관련 사례를 식별합니다.
랜섬웨어 행위자 인사이트
Intelligence Card와 MITRE ATT&CK 매핑을 통해 주요 랜섬웨어 그룹의 운영 방식을 상세히 파악합니다.
Threat Intelligence가 작동하는 방식
흩어진 위협 정보를 연결해 우선순위 판단과 대응 실행으로 이어지는 과정입니다.
- 01
위협 데이터 수집 및 연결
다양한 소스에서 수집된 위협 행위자, 멀웨어, IOC 정보를 서로 연관된 위협 흐름으로 정리합니다.
- 02
맥락 기반 분석 및 우선순위 선정
공격자, 캠페인, 산업·지역 맥락을 결합해 실제 조직에 영향을 줄 위협을 식별합니다.
- 03
인텔리전스를 운영에 적용
IOC, 헌팅 패키지, 경보, 보안 도구에 적용해 탐지·헌팅·대응 활동에 바로 활용합니다.
이럴 때, 우리 솔루션이 쓰입니다
랜섬웨어 신호가 급증할 때
어떤 그룹이 어떤 산업과 국가를 노리고 현재 어떤 공격 단계에 있는지 분석해, 우리 조직이 실제 표적인지 먼저 판단합니다.
무엇부터 막아야 할지 모를 때
점수나 경보 수가 아니라 실제 공격 사용 여부와 캠페인 연관성을 기준으로 우선순위를 정합니다.
다음 공격을 예측해야 할 때
과거 공격과 현재 행위자 활동을 연결해 공격자가 다음에 사용할 전술·기법·경로를 예측합니다.
피싱·사기가 반복될 때
유사 도메인 패턴, 인프라 재사용, 공격자 계열을 연결해 여러 사건을 하나의 캠페인으로 묶어 분석합니다.
침해 사고의 원인과 범위 파악
IP, 도메인, 파일 해시 같은 단편적 지표를 기존 공격 그룹·캠페인·TTP와 연결해 전체 흐름과 의도를 빠르게 드러냅니다.
보안 판단을 내부에 설명할 때
기술 정보뿐 아니라 위험도, 산업 영향, 공격 트렌드를 함께 제시해 감이 아닌 근거 있는 결정으로 전환합니다.
Threat Intelligence가 다른 이유
AI 기반 Intelligence Graph가 위협 행위자·인프라·캠페인을 하나로 엮어, 개별 지표가 아니라 공격 흐름 단위로 판단하게 합니다.
1백만+
실시간으로 연결되는 위협 데이터
1백만 개 이상의 소스에서 위협 행위자 활동과 멀웨어 신호를 실시간으로 인덱싱합니다.
130억+
확장된 관계 기반 분석
4,000개 이상의 위협 행위자 조직과 430개 국가 지원 그룹의 관계를 추적합니다.
95%
오탐 감소와 대응 속도 개선
TTP와 캠페인 맥락을 함께 보기 때문에 실제 대응이 필요한 위협만 남습니다.
도입 후, 이렇게 달라집니다
조사·분석 시간 단축
기존반복적인 조사와 수작업 분석에 시간이 소요되었습니다.
도입 후위협 분석·헌팅·리포팅에 드는 시간이 눈에 띄게 감소합니다.
판단 기준의 명확화
기존개인 경험이나 상황 판단에 의존했습니다.
도입 후일관된 인텔리전스를 기반으로 판단해 운영이 안정됩니다.
비즈니스 언어로 설명 가능
기존보안 이슈를 경영진에게 설명하기 어려웠습니다.
도입 후위협의 영향과 우선순위가 명확해져 유관부서와의 소통이 수월해집니다.
조직 연관 위협에 집중
기존모든 위협을 동일한 비중으로 살펴야 했습니다.
도입 후조직·산업·지역과 실제로 연관된 위협을 중심으로 파악합니다.
사후 대응에서 사전 인지로
기존이미 발생한 사고를 기준으로 대응했습니다.
도입 후공격자 활동과 위협 트렌드를 기반으로 다음 위협을 미리 인식합니다.
기존 도구에 붙입니다
| 연계 | 대상 |
|---|---|
| SIEM | Splunk, Microsoft Sentinel, Google Security Operations |
| TIP | ThreatConnect, Anomali, MISP, OpenCTI |
| 자동화 | Autonomous Threat Operations로 인텔리전스가 보안 스택 전체에 자동 적용 |
자주 묻는 질문
위협 인텔리전스가 보안팀에 왜 필수인가요?
우리 조직을 가장 활발히 노리는 행위자를 식별하고, 공격자의 동기와 표적을 이해하고, TTP를 조사·문서화하고, 산업과 지역에 영향을 주는 거시 추세를 추적하는 일이 분석가의 핵심 업무입니다. Threat Intelligence는 가장 관련 있는 위협을 짚어 주고 조사 시간을 크게 줄이며, 분석가가 직접 접근하기 어려운 소스에서 인텔리전스를 만들어 냅니다.
다크웹·지하 커뮤니티 정보가 왜 중요한가요?
위협 행위자의 동기, 방법, 전술을 들여다보는 창입니다. 기술 피드와 지표 같은 표면 웹 정보와 상관 분석될 때 진가를 발휘합니다. 여러 소스의 데이터를 엮어 서로 다른 조각을 연결하는 것이 맥락 있는 인텔리전스입니다.
위협 헌팅에 어떻게 쓰나요?
네트워크와 엔드포인트에서 찾을 수 있는 단서는 수백 가지입니다. Threat Intelligence는 비슷한 조직을 지금 공격하는 행위자의 상세 프로필과 그들이 쓰는 도구·기법을 제공해, 모든 데이터를 뒤지는 대신 가장 위험한 위협과 관련된 지표·아티팩트에 탐색을 집중하게 합니다. 헌팅 패키지가 함께 제공됩니다.
Autonomous Threat Operations(ATO)와는 어떤 관계인가요?
Threat Intelligence가 위협을 식별하고 맥락을 주는 모듈이라면, ATO는 그 인텔리전스가 사람의 분석을 거치지 않고 보안 스택 전체에서 자동으로 작동하게 하는 확장입니다. 반응형 분석에서 자율 방어로 넘어가는 단계입니다.
기존 SIEM·TIP와 연동되나요?
Splunk, Microsoft Sentinel, Google Security Operations 같은 SIEM과 ThreatConnect, Anomali, MISP, OpenCTI 같은 TIP에 사전 구축된 연동이 있습니다. API와 브라우저 확장으로도 씁니다.
Why 지니온
지니온은 Recorded Future 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.
관련 인사이트
함께 보면 좋은 솔루션
Intelligence Graph
Recorded Future 전 제품이 올라서 있는 데이터 기반입니다.
Brand Intelligence
오픈웹·다크웹 전반의 브랜드 위협을 실시간 탐지하고 우선순위에 따라 대응합니다.
Autonomous Threat Operations
AI가 24시간 위협을 헌팅하고, 분석가는 판단에 집중합니다.
Attack Surface Intelligence
공격자가 보는 그대로 우리 조직의 외부 노출을 발견하고, 악용 가능성과 위협 활동 기준으로 조치 순서를 정합니다.
Vulnerability Intelligence
CVE를 점수가 아니라 악용 근거와 맥락으로 해석해 우선순위를 재정렬합니다.