안다리엘(Andariel): 한국만 노리는 라자루스 하위 그룹, 금융보안원 2017 보고서가 밝힌 것
금융보안원이 2017년 7월 처음 공개한 위협 인텔리전스 보고서는 라자루스의 하위 그룹 안다리엘을 한국 정부·국방·금융 표적 조직으로 식별했습니다. 10년 가까이 이어진 TTP 를 알면 지금의 탐지 규칙을 어디에 둬야 할지 보입니다.
무엇이 벌어졌나
한국의 금융보안 전문기관인 금융보안원(FSI) 은 2017년 7월, 기관 최초의 공개 위협 인텔리전스 보고서를 내면서 그때까지 잘 알려지지 않았던 북한 사이버 공격 그룹 안다리엘(Andariel) 을 분석했습니다. 보고서는 2013년부터 2017년까지 국내 금융, 국방, 대기업, 보안기업을 노린 공격 8건을 악성코드와 지휘통제(C&C) 서버의 공통점으로 묶어 하나의 캠페인으로 정리했습니다.
라자루스에서 갈라진 두 하위 그룹
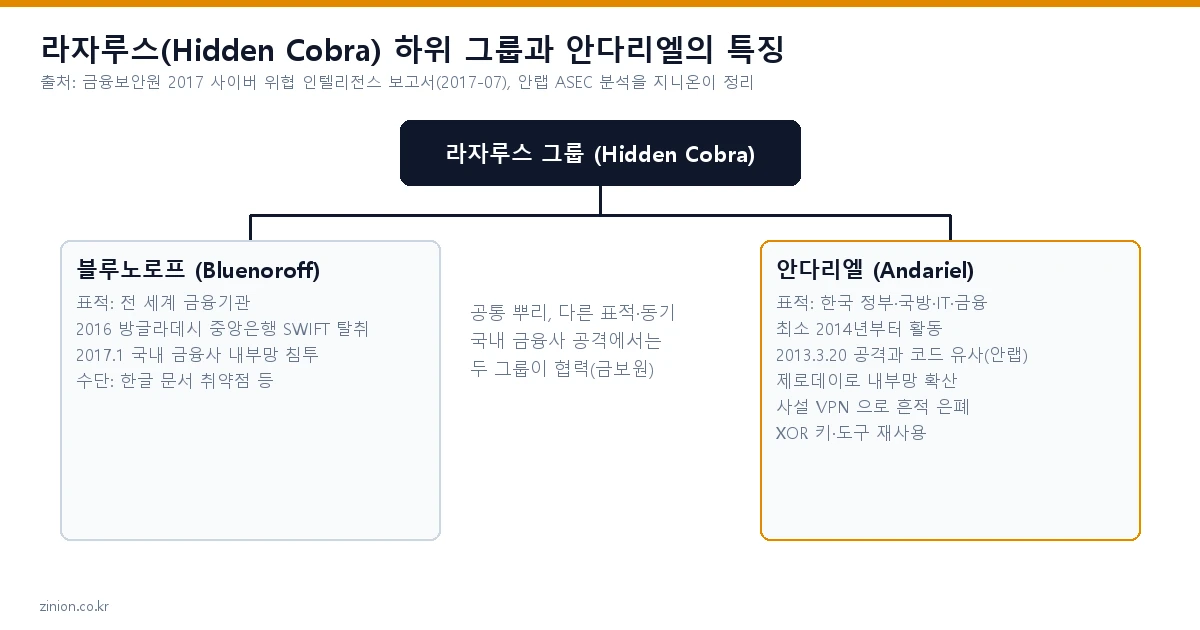
안다리엘은 라자루스 그룹(미국 정부 명칭 Hidden Cobra) 의 하위 그룹입니다. 금융보안원은 라자루스가 2014년 무렵부터 표적에 따라 나뉜 것으로 봤습니다.
| 구분 | 블루노로프 (Bluenoroff) | 안다리엘 (Andariel) |
|---|---|---|
| 주 표적 | 전 세계 금융기관 | 한국 정부, 국방, IT, 금융 |
| 대표 사례 | 2016 방글라데시 중앙은행 SWIFT 탈취, 2017년 1월 국내 금융사 내부망 침투 | 국방부 망 침해(2016년 8월), ATM 악성코드 감염과 카드 정보 탈취(2017년 3월) |
| 수단 | 한글 문서 취약점, 망분리 약점 | 국산 소프트웨어 제로데이, 워터링홀 |
| 동기 | 외화 획득 | 정보 탈취와 파괴에서 금전 범죄로 확대 |
두 그룹은 공격 대상 선정, 지휘통제 체계, 악성코드 데이터에서 서로 구별됩니다. 다만 금융보안원은 국내 금융사를 노린 공격에서 두 그룹이 협력한 정황도 함께 보고했습니다.
안다리엘은 적어도 2014년부터 움직였습니다
보고서와 이후 안랩 ASEC 분석을 합치면 안다리엘의 활동은 다음과 같이 이어집니다.
- 2013년 3월 20일: 방송사와 금융사 전산망을 마비시킨 3·20 사이버 공격(DarkSeoul). 안랩은 악성코드의 코드 패턴이 유사하다는 근거로 안다리엘과 연결했습니다.
- 2014~2015년: 국내외 방산 기업 표적 공격(Operation Black Mine).
- 2016년 2월: 보안업체 코드서명 인증서 탈취.
- 2016년 5월~8월: 통신·방산 내부 자료 유출, 국방부 망 침해.
- 2017년 3월: ATM 악성코드 감염과 카드 정보 탈취, 탈취 정보의 암시장 판매.
- 2017년 5월: 금융사 직원이 자주 찾는 웹사이트를 이용한 제로데이 워터링홀 공격.
안다리엘의 TTP
보고서가 정리한 안다리엘의 전술·기법·절차(TTP)는 지금 봐도 거의 그대로 유효합니다.
- 표적 네트워크의 광범위한 정찰: 공격 전에 한국의 IT 환경과 업무 방식을 연구하고, 국산 소프트웨어 공급업체를 먼저 공격해 취약점을 찾습니다. 특히 ActiveX 와 에이전트형 보안 소프트웨어가 단골 표적이었습니다.
- 내부 확산을 위한 제로데이: 외부에서 안으로 들어온 뒤 내부망으로 번질 때 국산 제품의 제로데이 취약점을 씁니다. 망분리 환경의 약점(자료 전송 구간, 패치 서버)을 노립니다.
- 사설 VPN 으로 흔적 은폐: 활동 위치와 공격자 엔드포인트를 숨기기 위해 사설 VPN 을 거칩니다.
- 도구와 XOR 키 재사용: 여러 작전에서 유사한 XOR 키와 도구를 다시 씁니다. 추적을 피하려고 변종을 만들지만, 이 재사용 습관이 역으로 귀속의 근거가 됐습니다.
왜 중요한가
- "한국 맞춤형" 공격자입니다. 글로벌 위협 피드에는 잘 잡히지 않는 국산 소프트웨어 취약점, 한글 문서, 망분리 구조를 겨냥합니다. 해외 인텔리전스만으로는 이 그룹의 신호를 놓치기 쉽습니다.
- 공급업체가 먼저 뚫립니다. 안다리엘은 표적을 직접 치기 전에 그 표적이 쓰는 소프트웨어 공급업체와 IT 개발사를 공격했습니다. 협력사 보안 수준이 곧 우리 보안 수준입니다.
- 10년째 같은 습관입니다. 도구와 키 재사용, 사설 VPN, 워터링홀은 2024~2026년 보고에서도 반복됩니다. IoC 는 금방 바뀌지만 TTP 는 오래 가므로, 탐지 규칙을 TTP 기준으로 두면 변종에도 버팁니다.
무엇을 해야 하나
- 확인: 내부에서 쓰는 국산 에이전트형 소프트웨어와 ActiveX 잔존 여부를 자산 목록에서 찾고, 공급업체의 보안 패치 공지를 구독합니다.
- 조치: 망분리 구간의 자료 전송·패치 배포 경로에 대한 접근 통제와 무결성 검증을 강화합니다. 직원이 자주 찾는 비업무 사이트 접근도 보안 사각지대로 보고 점검합니다.
- 검증: 안다리엘의 공개된 TTP(워터링홀, 코드서명 인증서 탈취, 내부 확산)를 시나리오로 삼아 현재 통제가 탐지하는지 주기적으로 시험합니다.
지니온 솔루션에서는
Recorded Future Threat Intelligence 는 안다리엘을 위협 행위자 카드로 추적해 최신 인프라, 악성코드, 표적 산업 변화를 보여 주고, Insikt Group 의 북한 관련 분석과 연결됩니다. Vulnerability Intelligence 는 안다리엘이 즐겨 쓰는 국산 소프트웨어 취약점의 악용 신호를 CVSS 점수와 별개로 끌어올립니다. Cymulate Exposure Validation 은 공개된 TTP 를 운영 환경에서 안전하게 재현해, 이 그룹의 수법이 지금 우리 통제를 통과하는지 확인합니다.
참고: 전자신문, 3.20부터 ATM까지 한국 노린 해킹 조직 실체는? (2017-07-30), 안랩 ASEC, Andariel Threat Group 리포트
안다리엘 / 라자루스 / 북한 / APT / 금융보안원 / TTP