EXPOSURE VALIDATION
Cymulate Exposure Validation
보안 통제가 제대로 동작한다는 것을 추정이 아니라 증거로
EDR, SIEM, 이메일·웹 게이트웨이, WAF, DLP가 최신 위협을 막고 탐지하는지 자동으로 계속 시험합니다. 빈틈이 보이면 바로 쓸 수 있는 탐지 규칙과 차단 정보를 함께 제시합니다.
- Adversarial Exposure Validation
- BAS
- Security Control Validation
- MITRE ATT&CK
- Vero AI
- Production-safe
핵심 요약
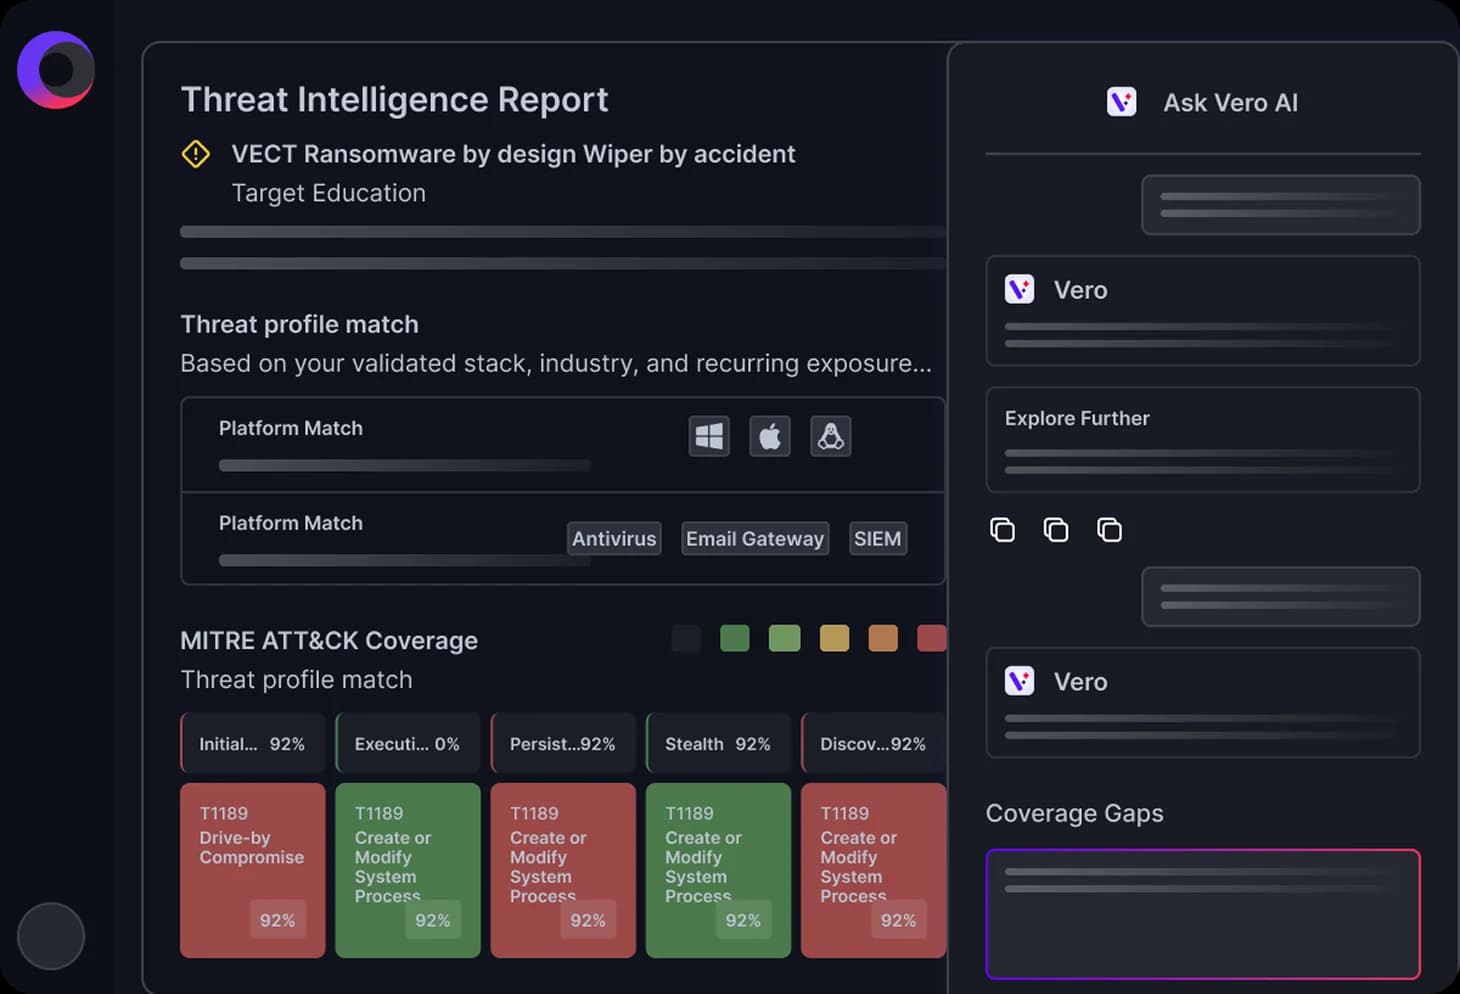
Cymulate Exposure Validation은 조직이 이미 운영 중인 보안 통제(EDR·SIEM·이메일/웹 게이트웨이·WAF·DLP 등)가 최신 위협을 실제로 차단하고 탐지하는지를 운영 환경에서 안전하게 상시 검증하는 적대적 노출 검증(AEV)·침해 및 공격 시뮬레이션(BAS) 플랫폼입니다. 새 위협은 1시간 안에 시험할 수 있고, 결과를 MITRE ATT&CK 기준 점수로 보여 주며, 발견된 빈틈에는 제품별 탐지 규칙과 차단 정보를 제시합니다. Cymulate 고객 평균으로 위협 차단 30% 향상, 탐지 3배 향상, 업무 효율 60% 향상이 보고됐습니다.
최종 업데이트
보안 솔루션이 있다는 것과 동작한다는 것은 다릅니다
대부분의 침해 뒤에는 의도대로 동작하지 않은 보안 통제가 있습니다. 업데이트, 설정 변경, 환경 변화로 통제 효과는 조용히 떨어지는데, 연 1회 모의해킹으로는 그 사이를 알 수 없습니다.
61%
통제 실패·설정 오류가 원인인 침해
Gartner. 솔루션 부재보다 운영 중인 솔루션의 빈틈이 더 큰 원인입니다.
1시간 이내
새 위협을 시험하는 데 걸리는 시간
매일 갱신되는 위협 정보로 새 공격 캠페인을 바로 시험합니다.
24시간
공공 보안 권고 반영 기준
미국 CISA(US-CERT) 신규 위협 권고가 나오면 24시간 안에 시뮬레이션에 반영합니다.
시험하고, 점수로 보고, 바로 고칩니다
- 01
최신 위협으로 시험
MITRE ATT&CK 기반의 공격 라이브러리와 매일 갱신되는 위협 피드로 실제와 같은 행위를 안전하게 재현합니다.
- 02
우리 환경에 맞춘 시나리오
Vero AI가 업종, 자산, 이미 알려진 노출, 운영 중인 보안 솔루션을 보고 우리 조직에 맞는 검증 시나리오를 만듭니다.
- 03
차단·탐지 결과를 점수로
보안 통제별, MITRE ATT&CK 단계별, 특정 위협별로 막았는지·탐지했는지를 점수와 히트맵으로 보여 줍니다. CIS·NIST 기준과도 비교합니다.
- 04
빈틈은 바로 쓸 수 있는 조치로
SIEM·EDR·XDR·WAF 등 제품별 탐지 규칙과 침해 지표(IoC)를 제시하고, 적용 후 다시 시험해 효과를 확인합니다.
보안 스택 전 계층을 검증합니다
| 영역 | 검증 대상 |
|---|---|
| 엔드포인트 | 백신·EDR·XDR이 악성 파일과 행위를 막고 탐지하는지 |
| 이메일 | 이메일 보안 게이트웨이가 악성 링크·첨부파일을 걸러 내는지 |
| 웹 | 웹 게이트웨이(SWG)의 URL·파일 정책, 웹 방화벽(WAF)의 웹 공격 차단 |
| 네트워크 | IPS·IDS·방화벽의 침입 탐지와 차단 |
| 데이터 유출 | DLP가 외부 반출 시도를 막는지 |
| 클라우드·컨테이너 | 클라우드 워크로드와 쿠버네티스 런타임 보호 |
| SIEM·SOAR | 탐지 규칙이 제때 경보를 내고 대응 플레이북이 동작하는지 |
Cymulate 고객이 얻은 결과
30%↑
위협 차단
빈틈을 찾아 기존 보안 통제를 보완한 결과입니다.
3배
위협 탐지
새 탐지 규칙을 몇 주가 아니라 몇 시간 안에 만들고 시험합니다.
60%↑
보안팀 업무 효율
시간이 많이 드는 검증 작업을 자동화합니다.
자주 묻는 질문
모의해킹과 무엇이 다른가요?
모의해킹은 특정 시점에 사람이 수행하는 점검이라 다음 점검까지의 변화를 알 수 없습니다. Exposure Validation은 같은 질문(우리 방어가 실제로 막는가)을 자동으로 매일 반복하고, 결과를 같은 기준의 점수로 비교할 수 있게 해 줍니다. 정기 모의해킹을 대체하기보다 그 사이를 채우는 용도로 함께 쓰는 경우가 많습니다.
Qualys TruConfirm과는 어떻게 다른가요?
TruConfirm은 특정 취약점이 우리 자산에서 실제로 악용 가능한지를 확인하고, Cymulate는 EDR·SIEM·게이트웨이 같은 보안 통제가 공격 행위를 막고 탐지하는지를 확인합니다. 하나는 '구멍이 열려 있는가', 다른 하나는 '열린 구멍을 지키는 장치가 동작하는가'에 답합니다. 지니온은 두 제품을 함께 다루므로 조직 상황에 맞는 조합을 제안합니다.
운영 서버에서 돌려도 괜찮나요?
통제된 비파괴 방식으로 설계돼 운영 환경에서 사용합니다. 그래도 도입 초기에는 시험 대상·범위·시간대를 담당자와 정하고 단계적으로 넓혀 갑니다.
결과를 경영진 보고에 쓸 수 있나요?
보안 통제별 점수, MITRE ATT&CK 커버리지, 시간에 따른 개선 추이를 보고서로 제공합니다. '보안 투자가 실제로 효과가 있는가'를 수치로 설명하는 데 씁니다.
Why 지니온
지니온은 Cymulate 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.