AUTO MITIGATION
Cymulate Auto Mitigation
검증 결과를 바로 방어력으로
빈틈을 찾는 데서 멈추지 않습니다. 보안 솔루션별 탐지 규칙과 침해 지표(IoC)를 만들어 연동된 제품에 직접 적용하고, 같은 시험을 다시 돌려 막히는지 확인합니다.
- Auto Mitigation
- IoC
- Detection Rules
- Closed-loop Retesting
- MTTR
- Integrations
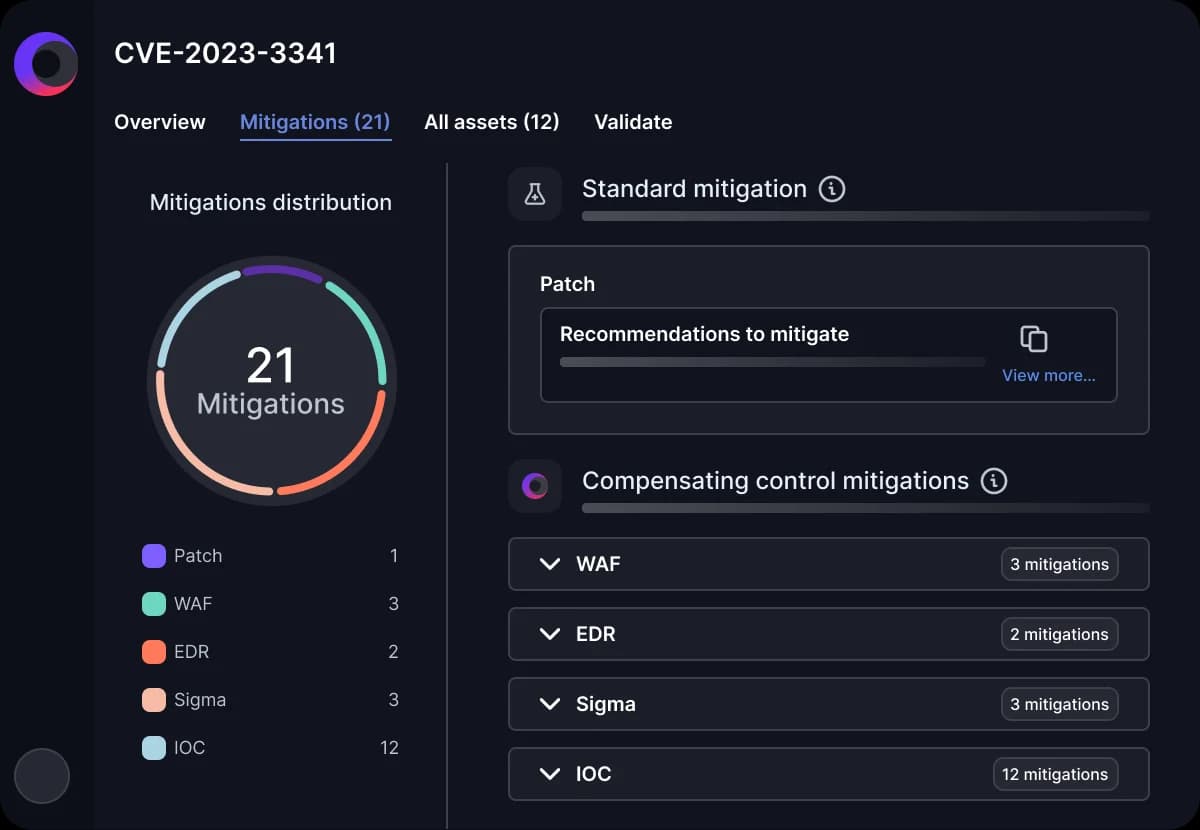
핵심 요약
Cymulate Auto Mitigation은 Exposure Validation에서 드러난 차단·탐지 빈틈에 대해 보안 솔루션별 탐지 규칙과 침해 지표(IoC)를 자동으로 만들어 연동된 제품에 적용하고, 같은 시뮬레이션을 다시 실행해 조치 효과를 확인하는 기능입니다. 정해진 시간대나 필요할 때 바로 배포할 수 있고, 적용한 조치는 전부 관리 화면에서 통제할 수 있습니다.
최종 업데이트
찾고, 만들고, 적용하고, 다시 확인합니다
- 01
빈틈 확인
공격 시뮬레이션에서 차단·탐지 통제가 놓친 행위를 MITRE ATT&CK 기준으로 정리합니다.
- 02
조치 선택
확인된 노출에 맞는 제품별 탐지 규칙과 침해 지표를 자동으로 만듭니다.
- 03
보안 통제에 적용
연동된 제품에 직접 배포합니다. 매일 정해진 시간대에 자동으로 하거나, 검증 결과 화면에서 바로 적용합니다.
- 04
다시 시험
관련 시뮬레이션을 자동으로 다시 실행해 조치가 실제로 막고 탐지하는지 확인합니다.
수작업 없이 방어력을 높입니다
조치 속도
검증 결과를 사람이 해석해 규칙으로 옮기는 과정을 자동화해, 확인된 빈틈을 바로 메웁니다.
차단 강화
우리 통제를 실제로 통과한 위협에 대한 규칙을 보안 솔루션에 직접 넣습니다.
복구 시간(MTTR) 단축
스스로 나아지는 방어 체계를 만들어 조치까지 걸리는 시간을 줄입니다.
인력 절감
반복 작업을 없애 보안 운영 인력을 더 중요한 일에 씁니다.
자주 묻는 질문
어떤 보안 솔루션에 자동 적용되나요?
SIEM, EDR, XDR, WAF 등 Cymulate가 기본 API로 연동하는 주요 보안 제품에 적용됩니다. 실제 지원 여부는 사용 중인 제품과 버전에 따라 다르므로 도입 전에 연동 목록을 함께 확인합니다.
자동으로 규칙이 들어가면 오탐이나 장애가 생기지 않나요?
처음에는 자동 적용 대신 추천을 받아 사람이 검토·승인하는 방식으로 운영하고, 신뢰가 쌓이면 범위를 넓혀 가는 것이 일반적입니다. 적용 후에는 같은 시험을 다시 돌려 효과를 확인합니다.
Exposure Validation 없이 쓸 수 있나요?
Auto Mitigation은 Exposure Validation이 찾은 빈틈을 메우는 기능이라 함께 사용합니다.
Why 지니온
지니온은 Cymulate 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.