VULNERABILITY INTELLIGENCE
취약점은 이미 공격 흐름 안에 있습니다
Vulnerability Intelligence
CVE를 단순 점수가 아닌 악용 근거와 맥락으로 해석해 우선순위를 재정렬합니다. 지금 악용 중인 신호가 있는 취약점을 먼저 끌어올리고, 왜 급한지를 근거로 설명합니다.
- Exploitation Signals
- Weaponization
- PoC & Exploit Code
- Threat Actor Links
- Ransomware Targeting
- Risk Prioritization
- Patch Urgency
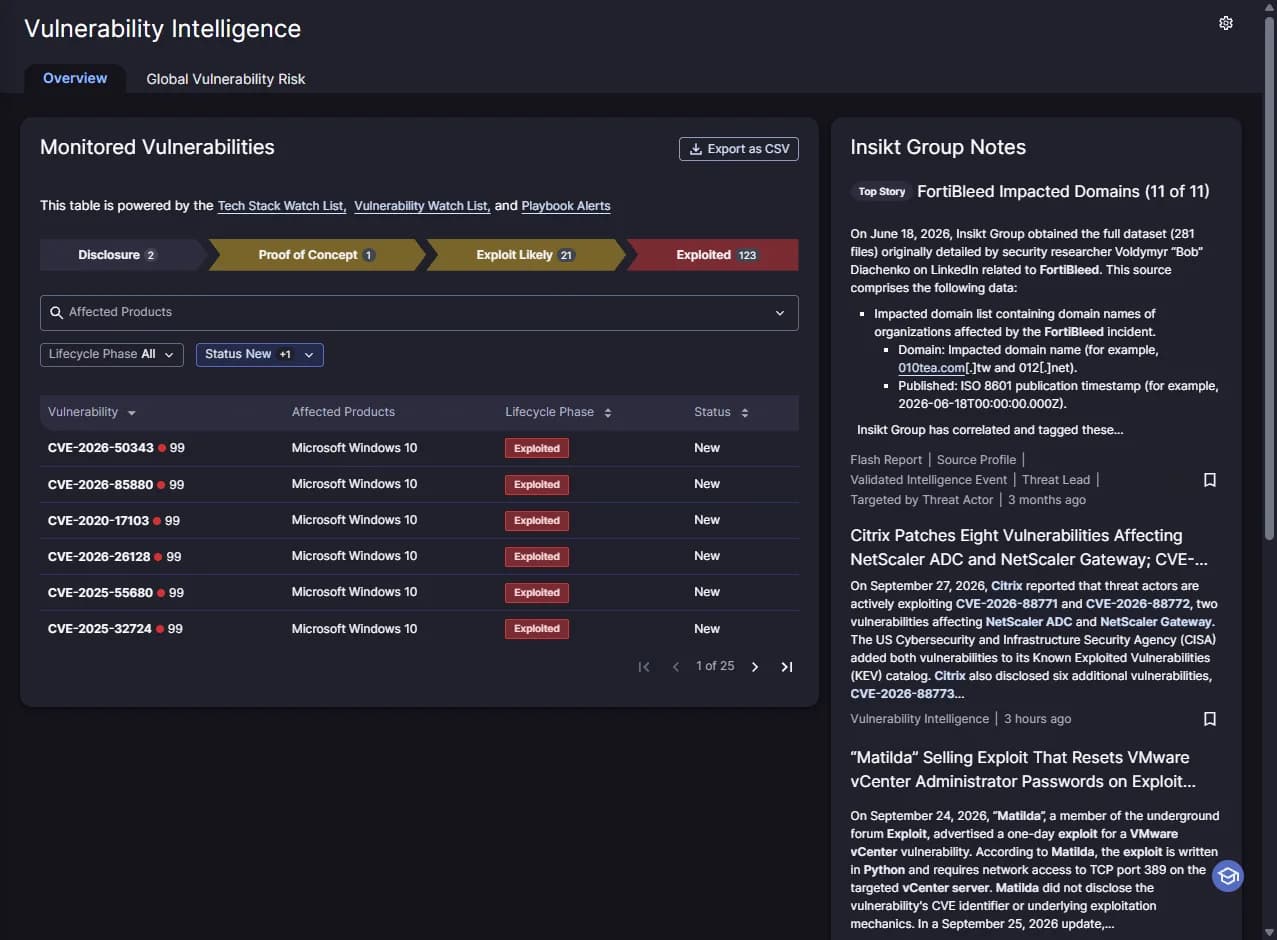
핵심 요약
Recorded Future Vulnerability Intelligence는 CVE를 점수가 아닌 공격 맥락으로 해석해 우선순위를 재정렬합니다. 악용 근거, 공격자 활동, 캠페인 확산, 조직 노출을 결합해 실제 위험도를 재구성합니다.
최종 업데이트
취약점 관리의 핵심은 발견이 아니라 선택입니다
취약점은 늘 증가하지만 모든 취약점을 즉시 조치할 수는 없습니다. 많은 조직이 CVSS나 단순 긴급도에 의존하지만, 실제 공격은 점수보다 악용 신호와 공격 흐름에 더 빠르게 반응합니다.
우선순위가 바뀌면, 대응 방식이 바뀝니다
실제 위험 중심의 정렬
수천 개의 CVE 중 실제 공격 가능성이 높은 것부터 끌어올려 대응 대상을 선명하게 좁힙니다.
불필요한 패치 작업 감소
점수만 높은 취약점에 끌려가지 않고, 위험 감소 효과가 큰 조치에 리소스를 집중합니다.
사후 대응에서 선제 운영으로
취약점이 실제 공격에 활용되기 전에 악용 신호를 포착하고 완화·차단·패치를 앞당깁니다.
설명 가능한 의사결정
왜 지금 이 CVE인가를 근거로 제시해 보안팀·IT운영·경영진이 같은 기준으로 결정합니다.
취약점이 위협이 되는 순간을 포착합니다
취약점은 발견되는 순간이 아니라 악용되는 순간부터 위험해집니다. CVE 자체보다 악용을 뒷받침하는 신호를 모아 이론적 위험과 현실적 위협을 구분합니다.
Exploit 공개와 PoC 확산
공개 이후 확산 속도를 추적합니다.
공격 자동화 도구 편입
프레임워크나 도구에 편입되었는지 확인합니다.
행위자·캠페인·랜섬웨어 활용
실제 악용 사례와 연결합니다.
표적 산업 집중
특정 산업이나 기술 스택에 집중된 공격인지 판단합니다.
다크웹 언급과 대량 스캔
지하 포럼 언급과 스캐닝 활동을 포착합니다.
조직 노출 결합
인터넷 노출 여부와 서비스 중요도를 결합해 평가합니다.
우선순위를 결정하는 기능만 남겼습니다
위험 재평가
점수 중심 판단을 넘어 악용 근거와 조직 노출을 반영해 실제 위험도를 다시 계산합니다.
공격 흐름 연결
CVE를 행위자·캠페인·랜섬웨어와 연결해 왜 급한지를 설명 가능한 형태로 정리합니다.
운영 연계
알림이 쌓이지 않도록 티켓·플레이북·리포트로 연결해 실행률을 높입니다.
취약점 대응은 늘 같은 흐름으로 진행됩니다
- 01
신호 포착
CVE와 악용 신호(Exploit·PoC·활성 악용)를 함께 수집합니다.
- 02
맥락 연결
행위자·캠페인·랜섬웨어 트렌드와 연결해 왜 지금인지를 정리합니다.
- 03
조직 영향 반영
조직의 자산·서비스 노출과 영향도를 반영해 실제 위험을 좁힙니다.
- 04
우선순위 확정
조치 대상과 순서를 확정하고 실행 가능한 옵션을 함께 제시합니다.
- 05
운영 · 보고
티켓·플레이북·리포트로 연결해 실행률을 높이고 보고 품질을 개선합니다.
인텔리전스는 운영에 붙을 때 강해집니다
기존 보안 솔루션과 결합될 때 효과가 커집니다. 취약점 관리, 관제, 자동화, 워크플로우에 연결해 결정과 실행의 간격을 줄입니다.
| 연계 영역 | 대상 |
|---|---|
| Vulnerability Management | Qualys, Tenable, Rapid7 등 |
| SIEM / SOAR | 탐지·대응 자동화 |
| EDR / XDR | 엔드포인트 및 행위 기반 대응 |
| Workflow | Jira, ServiceNow 등 |
자주 묻는 질문
CVSS 점수만으로는 왜 부족한가요?
CVSS는 심각도만으로 순위를 매깁니다. CVE와 CVSS 체계는 위협 행위자가 실제로 그 취약점을 악용하고 있는지를 반영하지 않습니다. 같은 9.8점이라도 익스플로잇이 돌아다니는 것과 이론적 위험인 것은 대응이 달라야 합니다.
취약점 생애주기 단계는 어떻게 나뉘나요?
네 단계로 추적합니다. 공개(Disclosure)는 벤더나 연구자가 존재를 알린 단계, 개념 증명(Proof of Concept)은 검증·미검증 PoC가 있는 단계, 악용 가능성 높음(Exploit Likely)은 원격 실행처럼 위험한 특성을 가진 치명 취약점, 악용됨(Exploited)은 실제 공격에 쓰인 단계입니다. 특정 CVE의 단계 변화에 경보를 걸 수 있습니다.
우리 조직의 기술 스택에 맞출 수 있나요?
에이전트나 센서 없이 조직의 기술 스택에 해당하는 취약점을 추적합니다. 특정 CVE의 생애주기 변화 같은 조건으로 경보를 만들어 우리에게 가장 관련 있는 취약점에만 집중합니다.
Qualys VMDR과 함께 쓰면 어떻게 되나요?
VMDR은 우리 자산에서 취약점을 찾고 TruRisk로 우선순위를 매기는 스캐닝 플랫폼이고, Vulnerability Intelligence는 그 취약점이 지금 밖에서 어떻게 악용되고 있는지를 알려 주는 외부 맥락입니다. 지니온은 두 제품을 모두 다루므로 RF의 위험 점수와 악용 근거를 VMDR 우선순위 판단에 반영하는 운영 방식을 함께 설계합니다.
기존 도구와 연동되나요?
ServiceNow, Tenable, Splunk, Palo Alto와 사전 구축된 연동이 있고 API와 브라우저 확장으로도 씁니다. 한 보험사는 플레이북 경보로 월 5~10건의 고위험 CVE를 자동 에스컬레이션해 정보 수집 시간을 3~5시간 절감했다고 밝혔습니다.
Why 지니온
지니온은 Recorded Future 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.