CYBER RISK RATINGS
협력사 보안을 점수로 말할 수 있게
RiskRecon by Mastercard
온라인 존재가 있는 모든 조직의 사이버 환경을 외부에서, 비침습적으로 관측해 악용되기 전에 위험과 취약점을 식별합니다. 점수만이 아니라 어떤 시스템의 어떤 문제 때문인지 근거까지 함께 제공합니다.
- Cyber Ratings
- TPRM
- 자산 가치 모델
- Risk Priority Matrix
- 공급망 리스크
- Mastercard
핵심 요약
RiskRecon by Mastercard는 협력사와 자사의 인터넷 노출 시스템을 공개 정보(OSINT) 기반의 수동적·비침습적 기법으로 지속 관측해 사이버 리스크를 0~10점(A~F 등급)으로 평가하는 사이버 등급 서비스입니다. 소프트웨어 패치, 애플리케이션 보안, 웹 암호화, 네트워크 필터링, 침해 이벤트 등 9개 보안 영역을 평가하고, 자산 가치 모델로 발견 항목의 우선순위를 자동 산정합니다. 자산 귀속 정확도는 독립 검증 기준 99.1%입니다.
최종 업데이트
협력사 보안은 설문으로 알 수 없습니다
조직은 이제 가장 민감한 데이터와 핵심 업무를 외부에 맡깁니다. 그런데 그 외부의 보안 수준을 확인할 방법은 대부분 자기 보고 설문뿐입니다. 설문에 잘 답하는 회사인지, 보안을 잘하는 회사인지 구분할 수 없습니다.
59%
서드파티가 원인인 침해를 겪은 조직
우리 통제 밖에서 시작된 사고가 결국 우리 피해로 이어집니다.
1.4M$
다자 침해 사고의 평균 비용
여러 조직이 얽힌 사고일수록 수습 비용이 커집니다.
99.1%
독립 검증된 자산 귀속 정확도
업계에서 가장 낮은 수준의 오탐률을 유지하고, 평가 세부 내용을 협력사에도 추가 비용 없이 공개합니다.
발견 · 우선순위 · 모니터링
- 01
Discover — 자산 발견
네트워크·도메인 등록 기록, DNS 해석 로그, 검색엔진 데이터를 분석하고 분석가가 보조하는 머신러닝 모델로 대상 기업마다 자산 귀속을 수행합니다. 시간에 따라 바뀌는 자산도 정확히 그 기업의 것으로 연결합니다.
- 02
Prioritize — 우선순위 산정
이슈의 심각도(CVSS 기준)와 자산의 가치를 함께 보고 모든 발견 항목의 우선순위를 자동으로 매깁니다. 위험 정책을 우리 조직의 리스크 허용 수준에 맞게 조정할 수 있습니다.
- 03
Monitor — 지속 관찰
생태계 전반의 협력사를 계속 모니터링해 서드파티 사이버 위험을 실시간으로 파악하고, 협력사와 공유하는 조치 계획의 진행 상황을 자동으로 추적합니다.
평가 보고서에는 무엇이 담기나
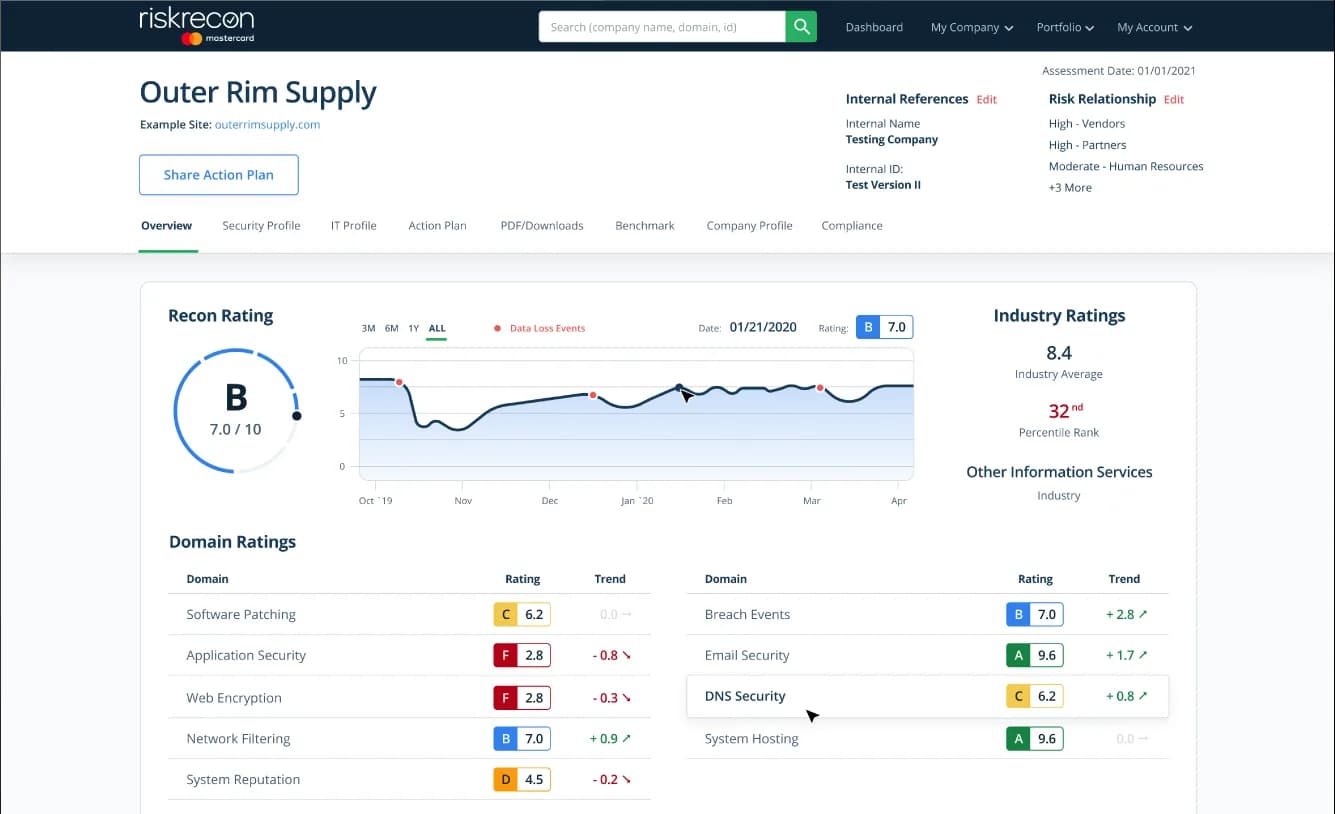
온라인 포털과 PDF 상세 보고서로 제공됩니다. 종합 등급 하나로 빠르게 방향을 잡고, 영역별 세부 발견 항목으로 조치까지 이어집니다.
| 구성 | 내용 |
|---|---|
| 종합 등급 (RiskRecon Rating) | 0~10점과 A~F 등급, 산업 평균과 백분위 순위, 1년 추세 그래프 |
| 9개 보안 영역별 등급 | 소프트웨어 패치, 애플리케이션 보안, 웹 암호화, 네트워크 필터링, 침해 이벤트, 시스템 평판, 이메일 보안, DNS 보안, 시스템 호스팅 |
| Risk Priority Matrix | 자산 가치(High·Medium·Low·Idle) × 이슈 심각도(Low·Medium·High·Critical)로 이슈 수를 배치해 무엇부터 고칠지 보여 줍니다 |
| 기업 개요 | 호스팅 국가, 웹·이메일·DNS 서버 수, 호스팅 제공업체, 보유 네트워크, 활성 호스트명 |
| 영역별 발견 항목과 권고 | 각 이슈의 관측 내용, 영향받는 시스템, 권고 조치. 협력사와 그대로 공유해 조치 계획으로 쓸 수 있습니다 |
| RiskRecon이 하는 것 | 하지 않는 것 |
|---|---|
| 도메인·네트워크 등록 데이터베이스 심층 분석 | 파라미터 변조, 코드 삽입 |
| DNS 조회와 IP-호스트명 해석 로그 분석 | 크로스사이트 스크립팅, SQL 인젝션 |
| robots.txt를 지키는 가벼운 웹 탐색 | 인증 우회 시도, 자격증명 추측 |
| 공개된 코드·콘텐츠·설정 분석 | 메모리 오버플로 테스트, 취약점 익스플로잇 실행 |
| 상용·오픈소스 IP 평판 피드, 상용 포트 스캔 데이터 분석 | 폼 입력, 보안 통제 우회 |
이럴 때, 우리 솔루션이 쓰입니다
협력사 실사를 가속할 때
설문 회신을 기다리지 않고 외부 관측 데이터로 먼저 판단합니다. RFP 단계에서는 필수 통제 15문항 이내의 짧은 설문과 일회성 리포트를 조합합니다.
계약 전 보안 수준을 확인할 때
거래 시작 전 상대방의 실제 보안 태세를 근거와 함께 확인합니다.
공급망 회복력을 점검할 때
직접 협력사를 넘어 그 하위 계층까지 위험이 어디서 유입되는지 봅니다.
자사 노출을 점검할 때
자회사를 포함한 우리 조직의 외부 노출 면적을 협력사와 같은 기준으로 평가해, 거래처가 우리를 어떻게 볼지 미리 확인합니다.
M&A 실사에 쓸 때
인수 대상의 사이버 위험을 정량적 근거로 검토합니다.
개선을 협의할 때
우리가 신경 쓰는 이슈만 담긴 조치 계획을 자동 생성해 협력사와 공유하고, 진행 상황을 자동 추적합니다.
RiskRecon·Mastercard 사이버보안 제품군
목적에 따라 조합할 수 있습니다.
| 제품 | 역할 |
|---|---|
| Cyber Ratings | 외부에서 관측되는 협력사·자사의 사이버 리스크 평가 |
| Privacy Ratings | 개인정보 처리 관점의 위험 평가 |
| Assessments (Powered by Whistic) | AI 질의서로 협력사 평가를 자동화하고, 문서 요약과 규정 준수 확인까지 한 플랫폼에서 처리 |
| Cyber Quant | 사이버 위험을 재무적 수치로 환산하는 정량화 도구. Forrester TEI 연구가 발표됐습니다 |
| Threat Protection | 위협 탐지와 대응 관점의 보호 |
| Cyber Front · Cyber Crisis Exercise | 운영 회복력 검증과 위기 대응 훈련 |
Recorded Future 서드파티 인텔리전스와 무엇이 다른가
두 제품 모두 공급망 위험을 다루지만 접근이 다릅니다. 겹치는 부분이 있어 함께 검토하실 때 구분해 보시는 편이 좋습니다.
| 관점 | RiskRecon | RF Third-Party Intelligence |
|---|---|---|
| 보는 것 | 협력사의 보안 태세를 외부 관측으로 평가하고 점수화 | 협력사를 노리는 위협 활동과 침해 징후 |
| 주된 쓰임 | 실사·계약·정기 평가의 근거 | 사고 조기 인지와 대응 판단 |
| 시간 축 | 지속적인 상태 평가 | 지금 벌어지는 사건 |
정리하면 RiskRecon은 협력사가 평소 얼마나 잘 관리하고 있는지를, Recorded Future는 지금 그 협력사에 무슨 일이 벌어지고 있는지를 알려 줍니다. 공급망 관리 체계를 세우는 단계라면 평가 기준부터, 이미 사고 대응이 급한 상황이라면 위협 인텔리전스부터 보는 편이 현실적입니다.
자주 묻는 질문
평가 대상 기업의 동의나 설치가 필요한가요?
필요하지 않습니다. 공개된 도메인에서 수집한 데이터만 사용하므로 대상 기업에 에이전트를 설치하거나 협조를 요청하지 않아도 됩니다.
밖에서만 보는데 협력사 내부 보안까지 알 수 있나요?
외부에서 보이는 것만 보는 것은 맞습니다. 다만 패치를 제때 하는지, 시스템을 하드닝했는지, 위험한 네트워크 서비스를 노출하고 있는지는 그 조직이 보안을 어떻게 다루는지를 보여 줍니다. 겉이 허술한데 안이 탄탄한 조직은 드뭅니다. 내부 통제까지 확인하려면 Assessments의 질의서와 결합합니다.
점수만 나오나요, 근거도 보이나요?
점수와 함께 어떤 자산의 어떤 문제 때문인지 구체적 발견 항목과 권고가 제공됩니다. 평가 세부 내용은 협력사에도 추가 비용 없이 공개되므로 협력사와 개선을 협의할 때 이 근거를 그대로 공유할 수 있습니다.
모든 협력사를 같은 방식으로 평가해야 하나요?
아닙니다. 협력사마다 우리 조직에 주는 리스크 수준이 다릅니다. 고위험 관계는 깊이 검토하고 저위험 협력사에 같은 수준을 적용하는 것은 낭비입니다. 관계의 내재 리스크에 맞춰 검증 수준을 정하는 방법론이 먼저이고, RiskRecon의 위험 정책 조정이 이를 뒷받침합니다.
우리 회사 자체 평가에도 쓸 수 있나요?
가능합니다. 자회사를 포함한 자사의 외부 노출 면적을 협력사와 동일한 기준으로 평가해, 거래처가 우리를 어떻게 볼지 미리 확인할 수 있습니다.
먼저 규모를 확인해 볼 수 있나요?
RiskRecon은 30일 무료 체험을 제공합니다. 최대 50개 협력사의 등급, 우리 조직의 리포트, Risk Priority Matrix로 정렬된 발견 항목, 온보딩 가이드가 포함됩니다. 지니온이 체험 신청과 결과 해석을 함께 진행합니다.
Why 지니온
지니온은 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.