PAYMENT FRAUD INTELLIGENCE
손실이 발생한 후가 아니라, 청구 전에
Payment Fraud Intelligence
카드가 침해된 시점과 사기범이 이를 사용하려는 시점 사이에는 시간적 여유가 있습니다. 그 사이에 개입해 사기 모니터링을 사기 방지로 바꿉니다.
- Card Compromise
- Dark Web Card Shop
- Card Checker
- Magecart / E-skimmer
- Chargeback
핵심 요약
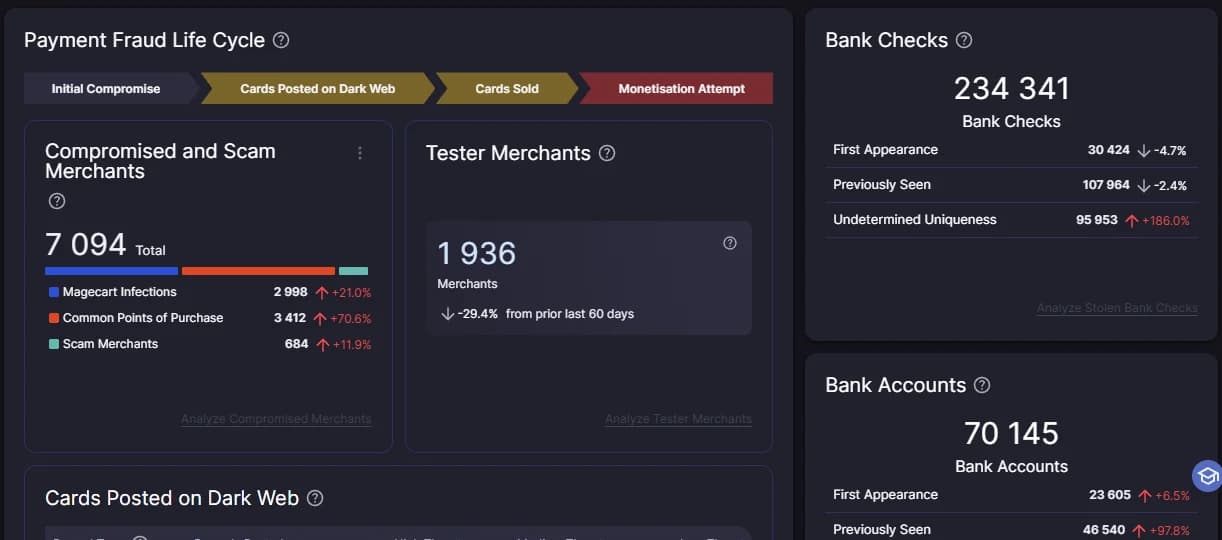
Recorded Future Payment Fraud Intelligence는 다크웹 카드 목록과 활성 체커 서비스를 실시간 모니터링해 사기 거래가 승인되기 전에 테스트 중인 카드를 식별하고, Magecart 스키머 감염을 지불 거절 발생 이전에 확인합니다.
최종 업데이트
사기는 늘 사후에 확인됩니다
대부분의 사기 대응은 거래가 일어난 뒤 이상 징후를 잡는 방식입니다. 그 시점에는 이미 손실과 지불 거절이 발생한 뒤입니다.
침해 사실을 늦게 압니다
가맹점이 스키머에 감염돼도 지불 거절이 쌓이기 전까지는 드러나지 않습니다.
수작업으로 찾습니다
도난 카드를 사람이 직접 추적하는 방식은 규모를 감당하지 못합니다.
차단이 고객 경험을 해칩니다
근거가 약한 광범위 차단은 정상 거래까지 막아 불편을 키웁니다.
최초 신호 탐지부터 사기 차단까지
영향 전에 탐지하고 방지
다크웹 카드 목록과 활성 체커 서비스를 실시간 모니터링해, 단 한 건의 사기 거래가 승인되기 전에 테스트 중인 카드를 식별합니다. 가맹점이 Magecart 스키머에 감염되면 지불 거절 발생 전에 침해 사실을 확인할 수 있습니다.
전체 사기 활동을 한 곳에서
공격 벡터 전반의 사기 활동 인텔리전스를 단일 화면에서 확인해 운영을 보호합니다.
고객 경험 개선
활성 위협에 초점을 맞춘 사기 경보 규칙으로 맞춤형 통제를 적용해, 불필요한 차단을 줄이고 원활한 결제 경험을 유지합니다.
이럴 때, 우리 솔루션이 쓰입니다
카드 발급사로서 손실을 줄일 때
유출된 카드 번호를 먼저 확보해 재발급이나 모니터링 대상으로 지정합니다.
가맹점 침해가 의심될 때
공통 구매처 분석 없이도 스키머 감염 가맹점을 조기에 특정합니다.
카드 테스트가 탐지될 때
체커 서비스에서 검증 중인 카드를 식별해 실제 사용 전에 차단합니다.
수작업 추적이 한계일 때
실행 가능한 피드로 자동화해 규모를 감당합니다.
차단 정책을 정교화할 때
활성 위협 근거로 규칙을 좁혀 정상 거래 차단을 줄입니다.
사기 손실을 보고할 때
예방된 사기 규모를 수치로 제시합니다.
도입 후, 이렇게 달라집니다
사후 모니터링에서 사전 방지로
기존거래가 일어난 뒤 이상 징후로 사기를 인지했습니다.
도입 후카드가 테스트되는 단계에서 식별해 승인 전에 차단합니다.
수작업 추적에서 자동화로
기존도난 카드를 사람이 직접 찾아냈습니다.
도입 후실행 가능한 피드를 받아 자동으로 처리합니다.
광범위 차단에서 표적 통제로
기존근거가 약해 넓게 막으면서 고객 불편이 컸습니다.
도입 후활성 위협 기준으로 좁혀 정상 거래를 보호합니다.
자주 묻는 질문
카드 유출 정보를 어디서 확인하나요?
다크웹 카드 상점, 유출 포럼, 텔레그램 채널 등에서 거래되는 카드 데이터를 수집해 발급사 BIN 기준으로 우리 카드가 포함됐는지 확인합니다. 카드 번호 전체가 아니라 필요한 범위의 식별 정보로 대조합니다.
기존 사기 탐지 시스템(FDS)과 어떻게 다른가요?
FDS는 거래가 일어난 뒤 패턴으로 이상을 잡습니다. Payment Fraud Intelligence는 거래가 일어나기 전, 카드가 유출돼 판매되는 시점에 알려 줍니다. 유출 카드를 선제 재발급하거나 모니터링 강화 대상으로 지정해 청구 전에 손실을 막습니다.
어떤 조직에 맞나요?
카드 발급사, 은행, 결제 대행사, 대형 온라인 가맹점처럼 카드 데이터 유출이 직접 손실로 이어지는 조직입니다. 가맹점 침해(CPP) 분석으로 어느 가맹점에서 유출이 시작됐는지 추정하는 데도 쓰입니다.
Why 지니온
지니온은 Recorded Future 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.