IDENTITY INTELLIGENCE
침해된 자격증명이 사고가 되기 전에
Identity Intelligence
인포스틸러 로그, 멀웨어 콤보 목록, 데이터베이스 덤프에서 노출된 자격증명을 탐지하고, 대응을 자동화해 위협을 조기에 차단합니다.
- Credential Leak
- Infostealer
- Account Takeover
- Combo List
- IAM / SOAR 연동
핵심 요약
Recorded Future Identity Intelligence는 인포스틸러 로그와 자격증명 마켓플레이스를 지속 모니터링해 유출된 직원·고객 계정을 탐지하고, IAM·SOAR 연동으로 비밀번호 재설정과 세션 차단까지 자동화합니다.
최종 업데이트
도난당한 자격증명은 순식간에 무기가 됩니다
계정 탈취는 취약점을 뚫는 공격이 아닙니다. 이미 유출된 정상 계정으로 정문을 통과하는 방식이라 기존 탐지 체계에 걸리지 않습니다.
유출 사실을 모릅니다
인포스틸러에 감염된 개인 기기에서 업무 계정이 새어 나가도 사내 시스템에는 아무 흔적이 없습니다.
개인 계정은 사각지대입니다
기업 보안 시스템이 접근할 수 없는 개인 이메일 계정이 경영진 공격의 경로가 됩니다.
노출 목록이 너무 많습니다
오래된 유출과 지금 위험한 유출을 구분하지 못하면 경보만 쌓입니다.
직원과 고객 신원을 함께 보호합니다
직원 계정 탈취 방지
멀웨어 로그와 자격증명 마켓플레이스를 자동 모니터링해 공격자가 악용하기 전에 침해된 직원 계정을 탐지합니다. 기업 시스템이 닿지 않는 개인 이메일 계정까지 모니터링해 경영진과 고위험 인력을 보호합니다.
고객 계정 사기 방지
침해된 고객 자격증명을 탐지하고 기존 인증 시스템의 워크플로를 자동화해, 사기가 발생하기 전에 무단 접근을 차단합니다.
대응 자동화
IAM·SOAR 플랫폼과 직접 통합해 비밀번호 재설정, MFA 인증 요청, 위험 검사, 접근 제한을 자동으로 수행합니다.
맥락 기반 우선순위
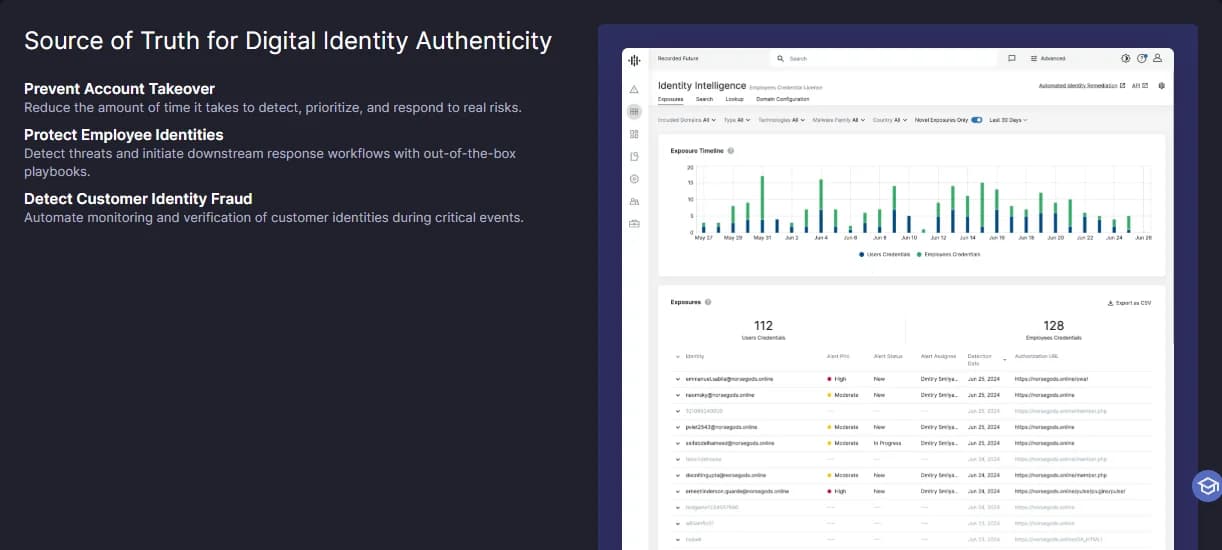
멀웨어 계열, 호스트 정보, 비밀번호 복잡도, 인증 URL, AI 요약까지 제공해 경보 노이즈를 걷어냅니다. 감염 기기에서 도난당한 자격증명을 가려내고 비활성 유출은 걸러냅니다.
이럴 때, 우리 솔루션이 쓰입니다
인포스틸러 감염이 의심될 때
어떤 계정이 어떤 멀웨어 계열로 어느 기기에서 유출됐는지 확인하고 해당 계정만 선별해 조치합니다.
경영진 보호가 필요할 때
사내 시스템이 볼 수 없는 개인 계정의 노출까지 모니터링합니다.
고객 계정 사기가 늘 때
침해된 고객 자격증명을 인증 단계에서 차단해 사기 거래 자체를 막습니다.
대응 인력이 부족할 때
SOAR 플레이북으로 세션 삭제와 비밀번호 재설정을 자동 실행합니다.
유출 목록이 너무 많을 때
비활성 유출을 걸러내고 실제 위험한 건만 남깁니다.
노출 규모를 먼저 알고 싶을 때
무료 신원 노출 평가로 규모·최근성·심각도를 파악한 뒤 도입 범위를 정할 수 있습니다.
기존 인증·대응 체계에 붙습니다
탐지만으로는 사고를 막지 못합니다. 조치까지 자동으로 이어져야 의미가 있습니다.
| 연계 영역 | 자동화되는 조치 |
|---|---|
| IAM | 비밀번호 재설정, MFA 재인증 요청, 접근 제한 |
| SOAR | 세션 삭제, 계정 잠금, 티켓 발행 플레이북 |
| SIEM | 노출 이벤트를 기존 탐지 규칙과 상관 분석 |
도입 후, 이렇게 달라집니다
사후 인지에서 사전 탐지로
기존계정이 실제로 악용된 뒤에야 유출 사실을 알게 됐습니다.
도입 후마켓플레이스에 올라온 시점에 탐지해 악용 전에 차단합니다.
수동 조치에서 자동 대응으로
기존유출 계정을 찾아 하나씩 수작업으로 처리했습니다.
도입 후IAM·SOAR 연동으로 재설정과 세션 차단이 자동 실행됩니다.
목록 확인에서 위험도 판단으로
기존노출 여부만 알 수 있어 무엇이 급한지 가릴 수 없었습니다.
도입 후멀웨어 계열과 호스트 맥락으로 실제 위험한 건만 남깁니다.
자주 묻는 질문
유출된 자격증명을 어떻게 찾나요?
다크웹 마켓, 침해 데이터 덤프, 인포스틸러 악성코드 로그, 유출 조합 목록을 지속 수집해 우리 도메인의 계정과 대조합니다. 특히 인포스틸러 로그에는 비밀번호와 함께 세션 쿠키, 브라우저 정보가 담겨 있어 다중 인증을 우회하는 계정 탈취의 출발점이 됩니다.
직원 계정만 보나요, 고객 계정도 보나요?
둘 다 가능합니다. 임직원 도메인 계정은 내부 침입 예방 관점에서, 고객 계정은 계정 탈취(ATO)·사기 예방 관점에서 모니터링합니다. 어떤 도메인과 애플리케이션을 감시할지 조직이 정합니다.
IAM·SSO와 연동해 자동 대응이 되나요?
유출이 확인된 계정에 대해 비밀번호 재설정, 세션 무효화, 다중 인증 강제 같은 조치를 IAM·SSO·SOAR 연동으로 자동화할 수 있습니다. 유출 시점과 소스가 함께 제공돼 어떤 조치가 필요한지 판단이 빠릅니다.
Why 지니온
지니온은 Recorded Future 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.