AI GOVERNANCE
Qualys TotalAI
TotalAI 2.0 — AI-ROC 기반 AI 보안
빠르게 번지는 AI 도입을 통제 아래 두고, AI 거버넌스가 실제로 작동한다는 것을 증명합니다.
- Shadow AI
- AI-SPM
- LLM Red Teaming
- MCP Security
- Prompt Injection
- EU AI Act
- NIST AI RMF
핵심 요약
Qualys TotalAI는 AI 자산의 발견, 평가, 조치, 거버넌스를 하나의 솔루션으로 묶어 빠른 AI 도입에서 생기는 통제 공백을 메웁니다. AI가 어디서 실행되는지, 유출 위험은 없는지, AI 에이전트가 무엇에 접근할 수 있는지, 통제가 작동함을 증명할 수 있는지에 답합니다.
최종 업데이트
AI 도입 속도가 통제를 앞질렀습니다
AI는 거버넌스 체계보다 빠르게 확산됩니다. 그 결과 보안 조직은 무엇이 어디서 돌아가는지조차 파악하지 못한 채 책임만 지게 됩니다.
섀도 AI
승인되지 않은 AI 서비스와 브라우저 기반 도구가 업무에 이미 쓰이고 있습니다.
데이터 유출 경로
프롬프트에 민감 정보가 들어가도 흔적이 남지 않습니다.
에이전트 권한
AI 에이전트가 어떤 시스템에 접근할 수 있는지 정리돼 있지 않습니다.
증빙 부재
규제 대응 시점에 통제가 작동했다는 근거를 제시하기 어렵습니다.
증거 기반 AI 거버넌스의 네 기둥
경영진과 규제기관이 묻는 네 가지 질문 — 우리 환경에 어떤 AI가 있는가, 지속적으로 어떻게 평가하는가, AI 관련 위험을 어떻게 우선순위화하고 조치하는가, 규제 대응과 이사회 보고는 어떻게 하는가 — 에 답합니다.
- 01
Discover
모든 AI 자산 — 모델, 에이전트, MCP 서버, 워크로드, SaaS 사용까지 찾습니다.
- 02
Assess
태세, 행위, 런타임 활동, 코드를 평가해 위험이 번지기 전에 잡습니다.
- 03
Remediate
TruRisk로 가장 중요한 것부터 우선순위를 정하고, 책임자를 분명히 해 조치합니다.
- 04
Report
기술적 증거를 이사회·감사·규제기관·고객용 입증 자료로 바꿉니다.
빌드부터 사용까지 전 단계를 다룹니다
| 단계 | 영역 | 다루는 것 |
|---|---|---|
| BUILD | 코드·공급망 | AI 에이전트 코드 컴플라이언스, AI-SBOM 기반 공급망 위험, LLM·MCP 설정 오류 |
| DEPLOY | 인벤토리·태세 | AI 자산 자동 인벤토리, AI 보안 태세 관리, 설정 오류와 시크릿 유출 |
| TEST | 레드팀 | 자동화된 LLM 레드티밍, MCP 프로빙, 적대적 프롬프트 인젝션 |
| RUN | 런타임 보안 | eBPF 컨테이너 행위 보호, 실시간 가드레일과 프롬프트 방화벽, 데이터 유출과 환각 |
| CONSUME | AI SaaS | 섀도 생성형 AI 앱 발견, 브라우저 확장 모니터링, 서드파티 LLM 정책 통제 |
주요 기능
섀도 AI 제거
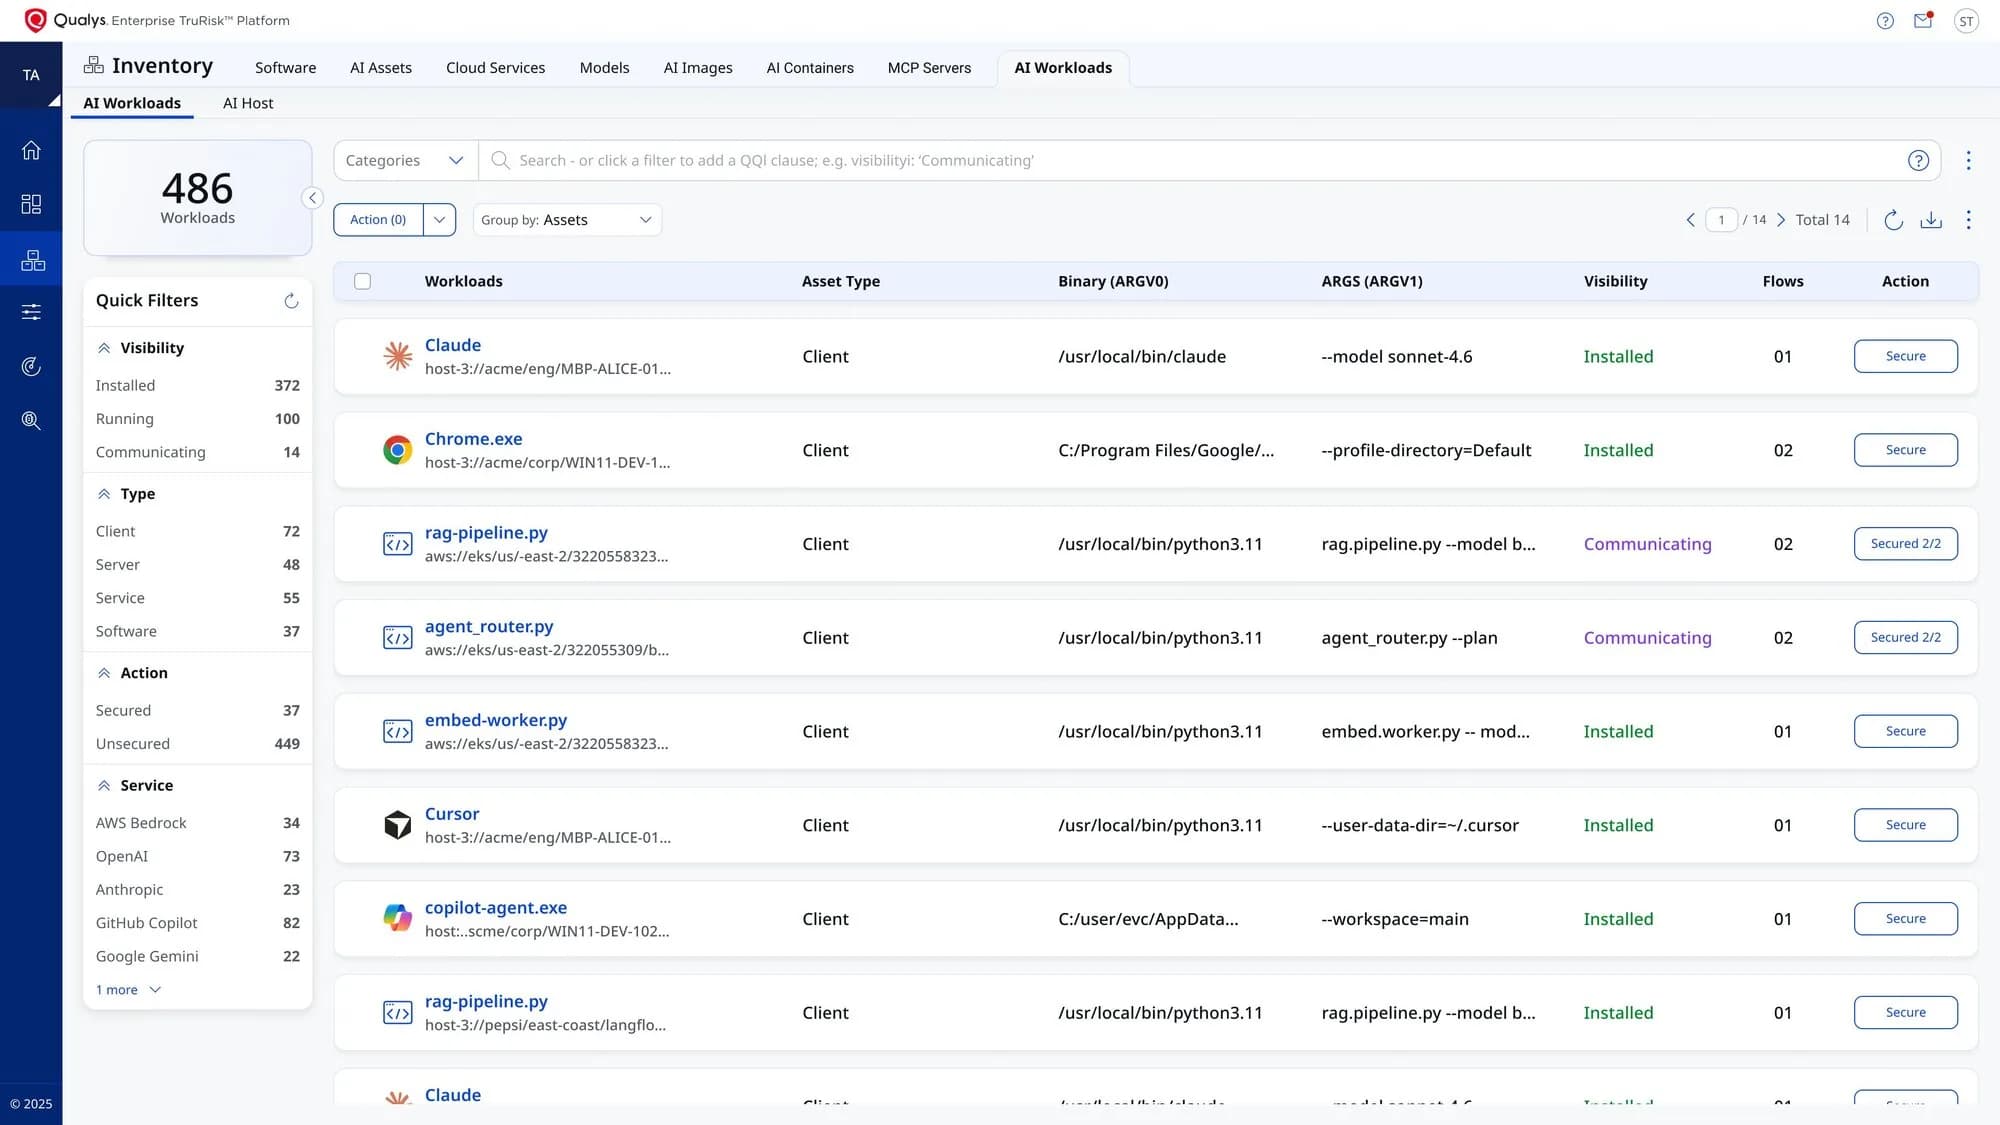
클라우드 서비스, SaaS, GPU, AI 에이전트, 모델, MCP 서버, 호스트, 컨테이너, 개발 파이프라인, 브라우저 기반 AI까지 승인·미승인을 구분한 인벤토리를 만듭니다.
AI 보안 태세 관리 (AI-SPM)
취약점, 설정 오류, 과도한 접근 권한을 한눈에 보고 모델·에이전트·클라우드 서비스 간 위험을 상관 분석해 영향이 큰 노출을 가려냅니다.
LLM 레드티밍
프롬프트 인젝션, 탈옥, 데이터 유출, 위험한 출력을 능동적으로 시험하고 OWASP·MITRE ATLAS·EU AI Act 기준으로 매핑한 리포트를 제공합니다.
MCP·에이전틱 AI 보안
MCP 서버를 발견하고 스캔해 도구 포이즈닝, 인자 인젝션, 자격증명 노출을 탐지합니다.
워크포스 생성형 AI
브라우저와 내장 SaaS 앱의 섀도 AI와 데이터 유출 위험을 드러내고 프롬프트 활동과 민감 데이터 이동을 추적합니다.
승인 이후 지속 모니터링
모델, 컨테이너, 브라우저, MCP 경로를 계속 관찰해 태세 변화와 유출을 탐지하고 실시간 증빙을 만듭니다.
감사와 컴플라이언스
규제 준비
NIST AI RMF, EU AI Act, OWASP Top 10 for LLM, MITRE ATLAS 기준에 맞춘 감사 대응 증빙을 정렬합니다.
내부 감사
AI 위험과 통제에 대한 이사회 보고용 자료와 추적 가능한 GRC 감사 이력을 제공합니다.
AI 질의서 대응
고객사의 AI 관련 질의서에 기술적 근거로 답하고, 협력사 AI 위험을 평가합니다.
자주 묻는 질문
AI를 아직 본격 도입하지 않았는데도 필요한가요?
섀도 AI는 공식 도입 여부와 무관하게 이미 사용되는 경우가 많습니다. 브라우저 확장이나 SaaS에 내장된 생성형 AI 기능이 대표적입니다. 무엇이 쓰이고 있는지 파악하는 것이 첫 단계입니다.
LLM 레드티밍은 무엇을 시험하나요?
프롬프트 인젝션, 탈옥, 데이터 유출, 안전하지 않은 출력을 자동으로 시험합니다. 결과는 OWASP Top 10 for LLM, MITRE ATLAS, EU AI Act 기준에 매핑되어 조치 근거로 쓰입니다.
MCP 보안은 왜 별도로 다루나요?
MCP는 AI 에이전트와 기업 시스템을 연결하는 통로입니다. 도구 포이즈닝이나 인자 인젝션이 성공하면 에이전트가 권한 범위를 넘는 행동을 하게 되므로, 연결 지점 자체를 점검해야 합니다.
Why 지니온
지니온은 Qualys 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.