CLOUD SECURITY
Qualys TotalCloud
CSPM + CWPP 기반 Cloud Security Platform
계정 연동부터 자산·설정 자동 수집, 리스크 분석과 우선순위, 개선 및 검증까지 연결해 클라우드 보안을 리스트가 아니라 운영 체계로 만듭니다.
- CSPM
- CWPP
- AWS · Azure · GCP
- Misconfiguration
- Workload Security
핵심 요약
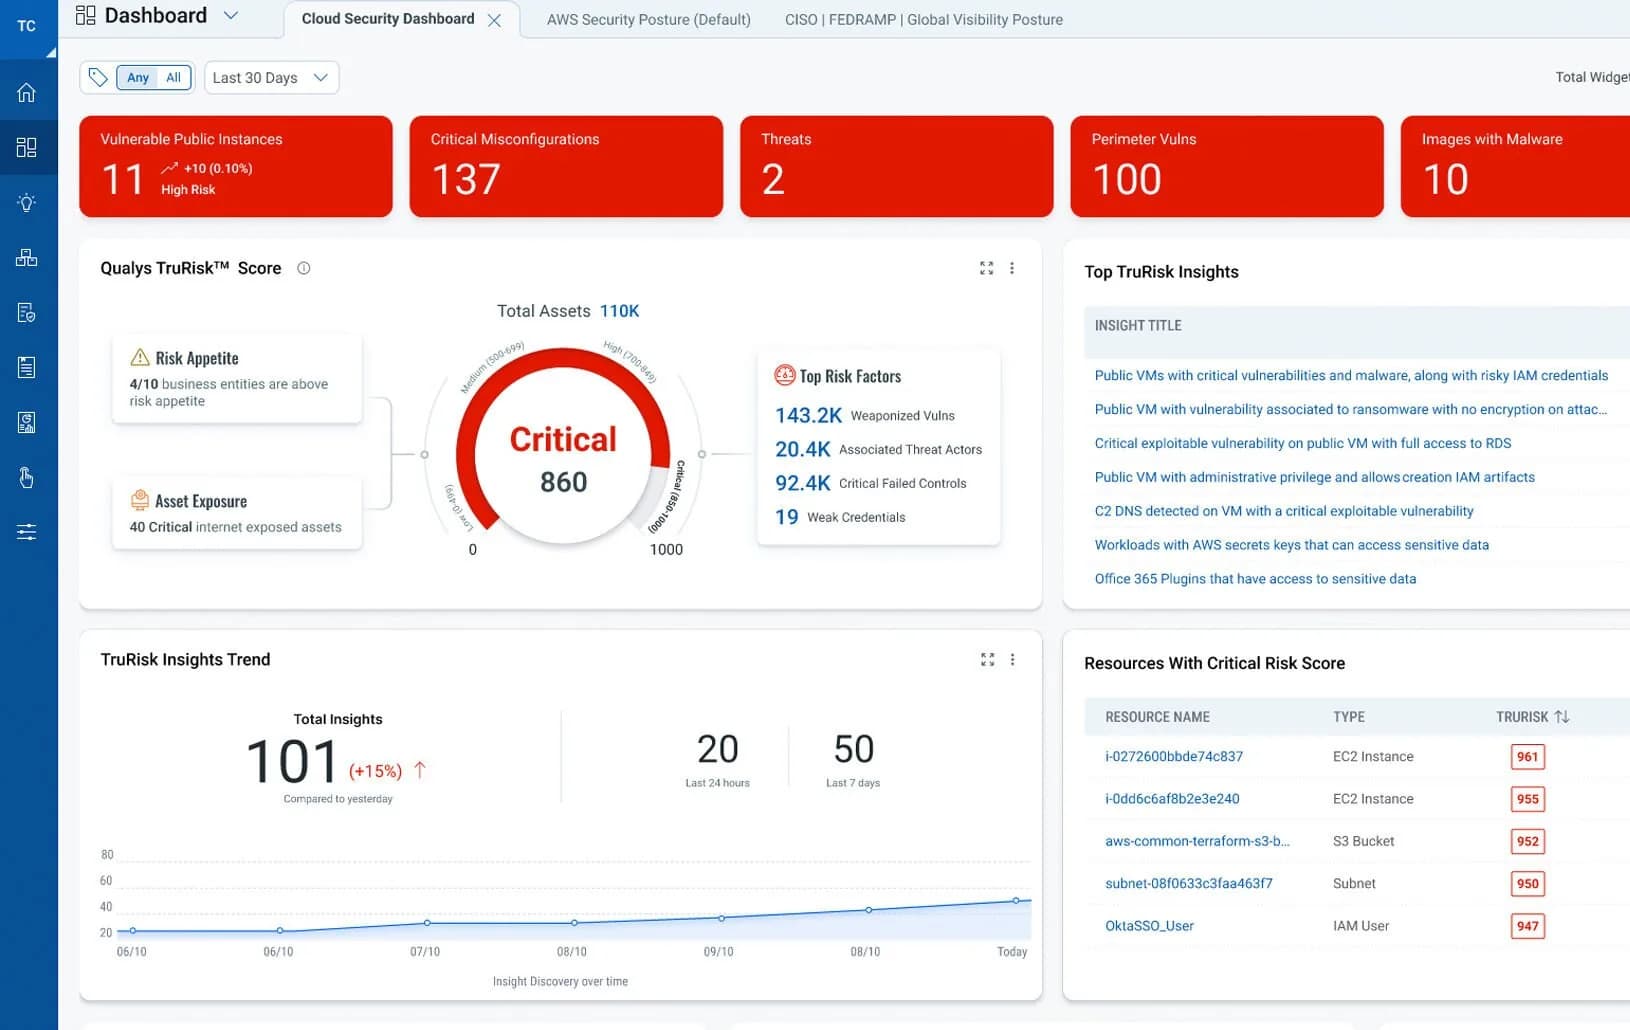
TotalCloud는 CSPM과 CWPP를 통합해 클라우드 자산 가시성, 설정 오류 식별, 워크로드 보호, 리스크 우선순위를 제공하는 클라우드 보안 플랫폼입니다.
왜 TotalCloud인가
클라우드에서는 취약점뿐 아니라 설정 오류가 실제 사고로 직결되는 경우가 많습니다.
관리 범위가 빠르게 확장
계정·리전·서비스가 계속 늘어납니다.
CSPM과 CWPP가 분리됨
설정 오류와 워크로드 취약점이 따로 관리되어 우선순위 합의가 어렵습니다.
DevOps 속도를 못 따라감
변경 속도에 맞춰 보안 점검과 검증이 따라가지 못합니다.
증빙이 수작업 반복
클라우드 리소스가 계속 바뀌어 증빙 시점의 상태를 재현하기 어렵습니다.
TotalCloud 핵심 기능
CSPM과 CWPP를 통합해 클라우드 환경 전반의 보안 상태를 한눈에 파악할 수 있도록 설계되었습니다.
클라우드 가시성
계정·리전·서비스 단위로 클라우드 자산과 보안 상태를 통합적으로 파악합니다.
설정 오류 식별
CSPM 기준에 따라 잘못된 보안 설정과 정책 위반 사항을 빠르게 식별합니다.
워크로드 보호
VM·컨테이너·이미지의 취약점과 노출 위험을 함께 분석해 공격 경로를 줄입니다.
리스크 우선순위
중요도와 노출도를 기준으로 대응이 필요한 항목을 정렬합니다.
TotalCloud 운영 흐름
계정 연동부터 개선 검증까지, 반복 가능한 운영 사이클을 구성합니다.
- 01
클라우드 계정 연동
AWS, Azure, GCP 계정을 연결해 분석 범위를 정의합니다.
- 02
자산 · 설정 자동 수집
리소스 구성과 보안 설정을 지속적으로 수집합니다.
- 03
리스크 분석 및 우선순위
CSPM과 CWPP 결과를 통합해 위험도를 산정합니다.
- 04
개선 및 검증
설정 수정 후 상태 변화를 검증합니다.
자주 묻는 질문
TotalCloud는 어떤 클라우드를 지원하나요?
주요 퍼블릭 클라우드 환경(AWS, Azure, GCP 등)을 중심으로 클라우드 자산과 설정 상태를 분석할 수 있도록 설계되었습니다.
CSPM과 CWPP를 함께 보는 이유는 무엇인가요?
설정 오류와 워크로드 취약점은 실제 공격 시나리오에서 함께 작용합니다. 따라서 분리된 관점이 아니라 통합 가시성과 일관된 우선순위가 중요합니다.
운영 측면에서 어떤 지표를 보기 좋나요?
계정 커버리지(연동률), High/Critical 설정 오류 잔량, 워크로드 취약점 MTTR, 정책 준수율 변화 등을 KPI로 두는 경우가 많습니다.
Why 지니온
지니온은 Qualys 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.