POLICY COMPLIANCE
Qualys Policy Audit
Continuous Security Configuration & Policy Compliance
시스템·네트워크·클라우드 환경의 보안 설정과 정책 준수 상태를 지속 점검해, 1회성 점검이 아닌 상시 준수를 운영 관점에서 관리합니다.
- CIS Benchmarks
- PCI-DSS / ISO / NIST
- Security Configuration
- Continuous Compliance
- Audit Evidence
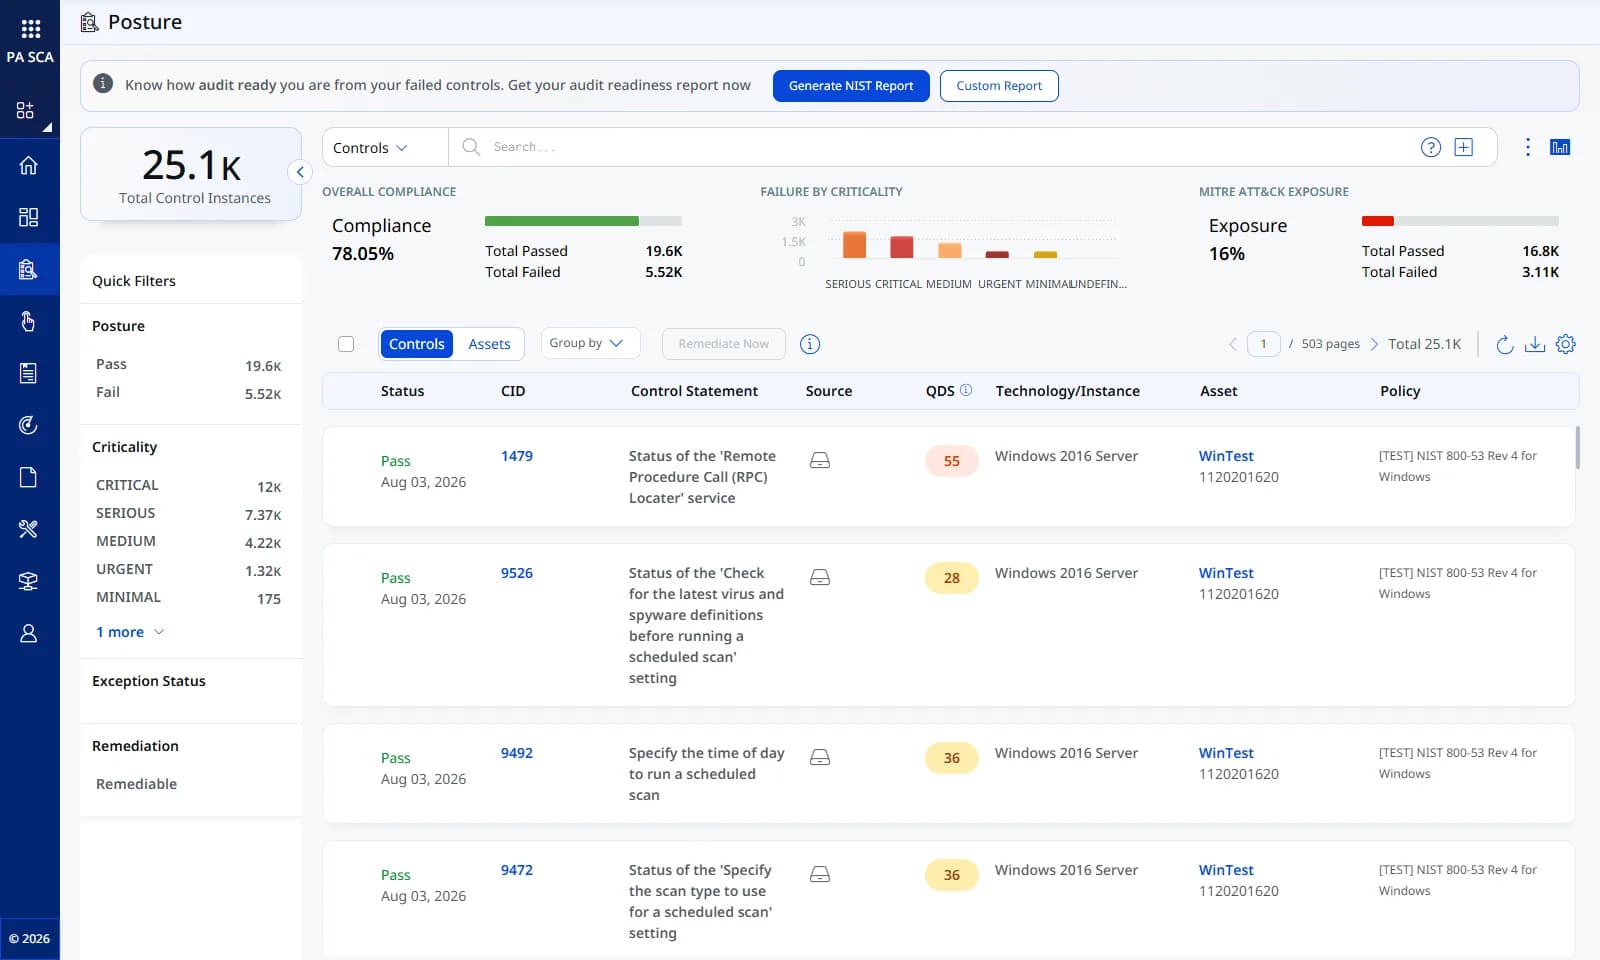
핵심 요약
Qualys Policy Audit(구 Policy Compliance)은 CIS·PCI·ISO·NIST 등 기준과 내부 정책을 기반으로 보안 설정 준수 상태를 지속 점검하고, 위반 항목 식별·개선·검증·증빙 리포팅까지 연결하는 정책 감사 운영 모듈입니다.
최종 업데이트
왜 Policy Audit인가
보안 사고와 감사 지적은 패치 미적용뿐 아니라 설정 오류에서 자주 발생합니다. PC는 정책 기준과 실제 설정 상태의 차이를 줄이는 데 초점을 둡니다.
준수 상태가 수작업 샘플링에 의존
내부 보안 기준은 있는데 실제 준수 여부를 확인할 방법이 없습니다.
증빙을 매번 새로 만듦
점검 시점마다 문서와 스크린샷을 다시 준비합니다.
설정 드리프트
변경이 누적되어 베이스라인과 점점 멀어집니다.
우선순위 합의가 어려움
위반 항목은 많은데 무엇부터 고칠지 기준이 없습니다.
PC가 해결하는 방식
PC는 정책 기준과 실제 구성 상태를 연결해 준수 상태를 지속적으로 운영할 수 있게 합니다.
정책 · 표준 기준 적용
CIS·PCI·ISO·NIST 등 대표 기준이나 내부 베이스라인을 문서가 아니라 시스템에서 일관되게 관리합니다.
위반 항목 식별과 영향도 정리
OS·DB·네트워크·미들웨어 구성에서 위반을 식별하고 무엇이 왜 문제인지 실무 단위로 분해합니다.
상시 준수
감사 직전 점검에서 벗어나 변경 추적과 상태 관리로 설정 드리프트를 줄입니다.
감사 · 증빙 리포팅
준수 현황과 개선 이력을 리포트로 제공해 증빙 수작업을 줄입니다.
Policy Audit 운영 프로세스
- 01
정책 기준 선택
적용 기준(CIS 또는 내부 기준)과 점검 범위·대상을 정합니다.
- 02
설정 · 구성 수집
항목별 구성 현황을 수집하고 변경을 추적합니다.
- 03
위반 식별 · 우선순위
준수·위반 리스트를 중요도와 영향 기반으로 정리합니다.
- 04
개선 · 검증 · 리포팅
조치 완료 증빙, 재평가 결과, 예외와 리스크 수용을 남깁니다.
운영 정착을 확인하는 지표
준수율
Compliance % 와 주간 개선 추세
Critical 위반 잔량
잔량 규모와 평균 조치 시간
정책 예외
승인된 리스크 건수와 만료 관리
구성 드리프트
변경 발생량과 주요 원인
연계 구성 가이드
PC는 정책 준수를 담당하며, 다른 모듈과 결합하면 운영 완성도가 높아집니다.
| 모듈 | 결합 시 효과 |
|---|---|
| VMDR | CVE 기반 취약점(패치)과 설정 준수(베이스라인)를 함께 관리해 기술 리스크를 입체적으로 줄입니다. |
| CSAM | 자산 인벤토리 정확도를 높여 점검 대상을 흔들리지 않게 하고, 책임 구간과 중요도 기반 운영에 도움이 됩니다. |
| Cloud Agent | 네트워크 제약 환경에서도 구성 수집과 상태 확인을 보강해 커버리지와 운영 연속성을 높입니다. |
| TotalCloud | 클라우드 설정(CSPM) 관점과 정책 준수 기준 운영을 함께 보며 규제 요구사항 대응을 강화합니다. |
자주 묻는 질문
Policy Audit은 무엇을 점검하나요?
OS·DB·네트워크·미들웨어 등 구성 항목을 정책 기준(CIS·PCI·ISO·NIST 또는 내부 기준)과 비교해 준수와 위반 상태를 식별하고 운영 이력을 관리합니다.
VMDR과 PC는 어떻게 다른가요?
VMDR은 CVE 기반 취약점(패치) 중심, PC는 보안 설정과 구성 기준 준수 중심입니다. 함께 운영하면 취약점과 구성 리스크를 동시에 줄일 수 있습니다.
감사·증빙에 도움이 되나요?
준수 현황과 개선 이력, 리포트를 체계적으로 제공해 ISMS·PCI·ISO 등 감사 대응 시 수작업 증빙 부담을 줄이는 데 도움이 됩니다.
Why 지니온
지니온은 Qualys 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.