PCI COMPLIANCE
Qualys PCI Compliance
PCI DSS · ASV External Scanning
카드 결제 환경을 운영하는 조직을 위해 PCI DSS 요구사항에 맞는 외부 취약점 스캔(ASV)과 재검증, 공식 리포트를 하나의 플랫폼에서 제공합니다.
- PCI DSS
- ASV
- External Scan
- Compliance Report
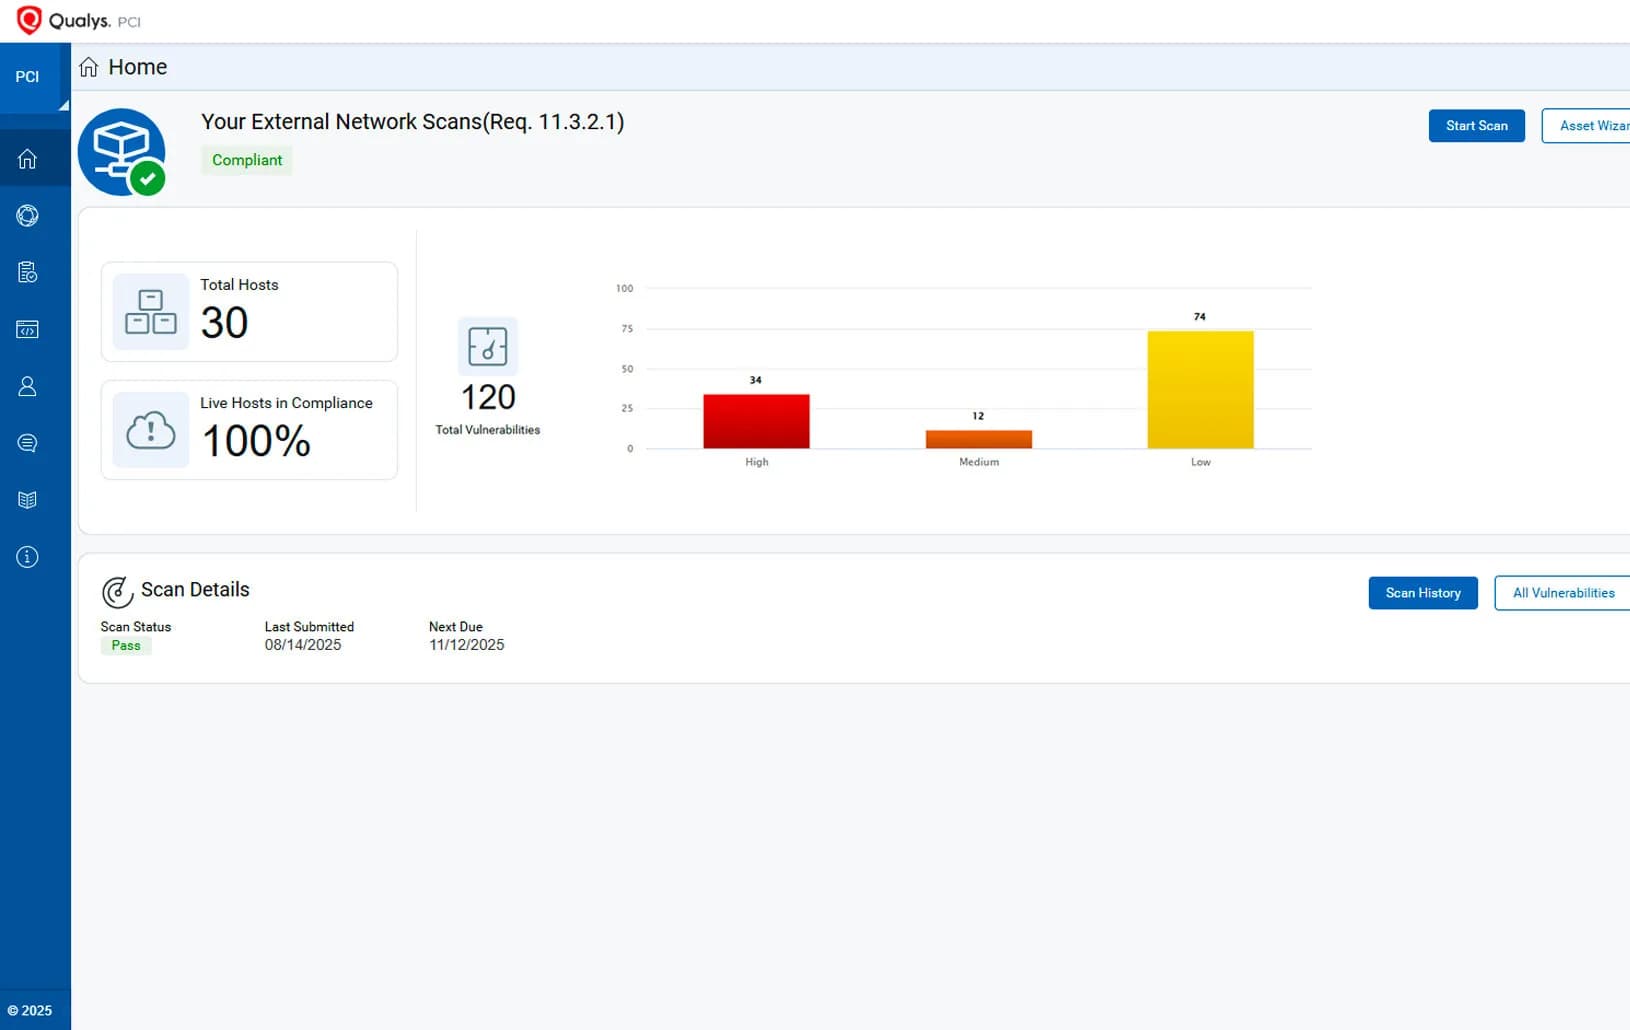
핵심 요약
Qualys는 공식 ASV로서 PCI DSS 요구사항에 부합하는 외부 취약점 스캔과 검증된 PCI 리포트를 제공합니다. 복잡한 PCI 절차를 단순화하고 감사 대응에 필요한 증빙을 명확하게 관리할 수 있습니다.
PCI 핵심 기능
PCI DSS 준수를 위한 필수 요소를 하나의 흐름으로 제공합니다.
외부 취약점 스캔
인터넷에 노출된 IP와 도메인을 대상으로 PCI 기준에 맞는 외부 스캔을 수행합니다.
ASV 검증 로직
False Positive를 최소화하고 PCI DSS 요구사항에 부합하도록 결과를 정리합니다.
재스캔
취약점 조치 후 재검증을 통해 Pass 상태를 확인할 수 있습니다.
공식 리포트
감사와 결제사 제출용 PCI Compliance Report를 제공합니다.
PCI 운영 흐름
- 01
자산 등록
스캔 대상 IP와 도메인을 정의합니다.
- 02
외부 스캔
PCI DSS 기준으로 취약점을 점검합니다.
- 03
조치 및 재검증
취약점 수정 후 재스캔합니다.
- 04
리포트 제출
공식 PCI 리포트를 생성합니다.
자주 묻는 질문
PCI 스캔은 내부도 포함되나요?
Qualys PCI는 PCI DSS 요구사항에 따라 외부(External) 스캔을 대상으로 합니다.
재스캔은 몇 번까지 가능한가요?
취약점 조치 후 재검증을 위한 재스캔을 지원하며, 라이선스 정책에 따라 운영됩니다.
Why 지니온
지니온은 Qualys 공식 파트너로서 단순한 솔루션 도입이 아니라, 실제 보안 운영에 활용 가능한 형태로 정착시키는 것을 목표로 합니다.
국내 특화 인텔리전스
글로벌 위협은 물론, 한국을 표적으로 하는 공격 그룹에 대한 심층 분석 리포트를 제공합니다.
전담 조직의 밀착 지원
도입부터 최적화, 운영까지 전문 인력이 함께합니다.
환경에 맞춘 설계
단순 제품 공급을 넘어 고객 인프라 환경에 맞는 보안 시나리오를 함께 설계합니다.